108
پلیس ۲۷۰ مظنون را در پی عملیات بینالمللی اجرای قانون با نام رمز «عملیات رپتور» که فروشندگان و مشتریان دارک وب از ده کشور را هدف قرار داده بود، دستگیر کرد.
هکرهای چینی از یک نقص اجرای کد از راه دور در Ivanti Endpoint Manager Mobile (EPMM) برای نفوذ به سازمانهای مهم در سراسر جهان سوءاستفاده کردهاند
 118
هکرهای چینیزبان از یک آسیبپذیری روز صفر در سیستم Trimble Cityworks که اکنون رفع شده است، برای نفوذ به چندین نهاد حکومتی محلی در سراسر ایالات متحده استفاده کردهاند.
 87
کمیسیون تجارت فدرال (FTC) دستور نهایی برای الزام غول میزبانی وب GoDaddy به ایمنسازی خدماتش جهت تسویه اتهامات مربوط به نقصهای امنیت داده که منجر به چندین نقض داده از سال ۲۰۱۸ شده، صادر کرده است.
 70
سیگنال اپلیکیشن ویندوز خود را بهروزرسانی کرده تا با مسدود کردن قابلیت Recall مبتنی بر هوش مصنوعی مایکروسافت از گرفتن اسکرینشات از مکالمات کاربران، حریم خصوصی آنها را محافظت کند.
بازیگران تهدید سایبری روسی به کمپین حمایتشده توسط دولت که از سال ۲۰۲۲ نهادهای لجستیک غربی و شرکتهای فناوری را هدف قرار داده، مرتبط شدهاند. این فعالیت توسط APT28 (معروف به BlueDelta، Fancy Bear یا Forest Blizzard) که به مرکز خدمات ویژه اصلی ۸۵ اداره اطلاعات اصلی ستاد کل ارتش روسیه (GRU) واحد نظامی ۲۶۱۶۵ مرتبط است، سازماندهی شده است.
 143
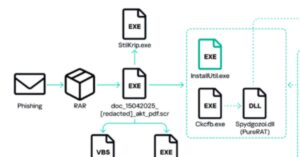
سازمانهای روسی هدف کمپین فیشینگی قرار گرفتهاند که بدافزاری به نام PureRAT را توزیع میکند. این کمپین از مارس ۲۰۲۳ آغاز شده اما در یک سوم اول سال ۲۰۲۵ تعداد حملات نسبت به همین دوره در سال ۲۰۲۴ چهار برابر شده است.
صفحات جعلی فیسبوک و تبلیغات اسپانسر شده در این پلتفرم رسانه اجتماعی برای هدایت کاربران به وبسایتهای جعلی که خود را به عنوان Kling AI معرفی میکنند، استفاده میشوند تا قربانیان را فریب داده و آنها را وادار به دانلود بدافزار کنند.
یکپارچهسازی مداوم و تحویل/استقرار مداوم (CI/CD) به شیوههایی اطلاق میشود که نحوه توسعه و انتشار کد به محیطهای مختلف را خودکار میکنند. خطوط لوله CI/CD در توسعه نرمافزار مدرن بنیادی هستند و تضمین میکنند که کد به طور مداوم تست، ساخته و به سرعت و کارآمدی مستقر شود. در حالی که اتوماسیون CI/CD تحویل نرمافزار را تسریع میکند، میتواند مسائل امنیتی نیز ایجاد کند.
تنها یک ایمیل کافی است تا کل سیستم به خطر بیفتد. یک پیام به خوبی طراحی شده میتواند فیلترها را دور بزند، کارمندان را فریب دهد و دسترسی مورد نیاز مهاجمان را فراهم کند. اگر این تهدیدها تشخیص داده نشوند، میتوانند منجر به سرقت اعتبارنامه، دسترسی غیرمجاز و حتی نقض امنیتی در مقیاس کامل شوند. با پیچیدهتر شدن تکنیکهای فیشینگ، دیگر نمیتوان تنها با راهحلهای خودکار آنها را به طور قابل اعتماد شناسایی کرد.