عوامل تهدید که آرکتیک ولف با اطمینان متوسط آنها را به گروه Dark Caracal مرتبط دانسته، در جریان یک نفوذ در ژوئن ۲۰۲۶ به یک سازمان مخابراتی ناشناس در ونزوئلا، از یک چارچوب بدافزاری مبتنی بر Go با نام GoCaracal که پیش از این مستند نشده بود، استفاده کردهاند.GoCaracal به مهاجمان امکان دسترسی به شل از راه دور و اجرای بارهای مخرب را میدهد، در حالی که نسخه گستردهتر آن قابلیتهایی مانند سرقت اطلاعات مرورگر، ثبت کلیدهای فشردهشده و کنترل دسکتاپ از راه دور را نیز اضافه میکند.
پلیس فدرال استرالیا (AFP) دو مرد اهل استرالیای غربی را به مجموع ۱۴ اتهام به دلیل نقش ادعاییشان در گروه سایبری TeamPCP متهم کرده است؛ گروهی که مسئول نفوذ به اسکنرهای امنیتی متنباز Trivy و Checkmarx KICS و همچنین دروازه هوش مصنوعی LiteLLM در مارس ۲۰۲۶ شناخته میشود.لوئیس مایکل گیبلر، ۲۳ ساله، و روبن ایان تامسون، ۲۱ ساله، در تاریخ ۲۷ اوت در دادگاه صلح پرث حاضر شدند.
 27
هوش مصنوعی با سرعت شگفتانگیزی در حال پیشرفت است و هر مدیر امنیتی فشار همگام شدن با آن را احساس میکند. پلتفرمهای هوش مصنوعی مانند Claude، Codex و Cursor در حال حاضر به تیمهای امنیتی در نوشتن قوانین تشخیص، بررسی هشدارها، خلاصهسازی رویدادها و خودکارسازی کارهای تکراری کمک میکنند. بحث از اینکه آیا هوش مصنوعی جایی در مرکز عملیات امنیتی دارد، به اینکه هر نوع هوش مصنوعی در کجا بیشترین ارزش را ارائه میدهد، تکامل یافته است.
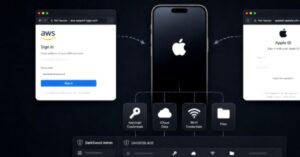
یک عامل تهدید ناشناس چینی در حال اجرای کمپینی است که دستگاههای اپل iOS را با بهرهگیری از نسخهای بهصورت عمومی لو رفته از کیت اکسپلویت DarkSword هدف قرار میدهد. پلتفرم مدیریت سطح حمله Censys اعلام کرد که این عامل تهدید را در حال اداره بیش از ۱۰۰ دارایی وب شناسایی کرده که بیشتر آنها صفحات جعلی ورود به Amazon Web Services (AWS) روی دامنهای هستند که کیت اکسپلویت را نیز میزبانی میکند.
پایگاه داده حقوقی ملی پلیس (PNLD) تأیید کرد که اطلاعات تماس پلیس، دولت و مشتریان به خطر افتاده و در دارک وب منتشر شده است. دادههای فاششده شامل نامها، سازمانها و آدرسهای ایمیل کاری متعلق به افسران پلیس، کارکنان پلیس، متخصصان قضایی، شرکای دولتی و مشتریان بود. این حادثه که در ۲۶ جولای شناسایی شد، برخی نامها را نیز افشا کرد.
ترمو فیشر ساینتیفیک یک آسیبپذیری در نرمافزار شناسایی انسانی Applied Biosystems را وصله کرد که میتوانست به مهاجمان اجازه دهد فایلهای داده را پیش از بارگذاری توسط نرمافزار تحلیل، تغییر دهند. بر اساس بولتن امنیتی ۳۱ جولای این شرکت، در صورت دور زدن کنترلهای آزمایشگاهی، تغییرات تقریباً غیرقابل شناسایی در خروجیهای fsa. و hid. ممکن بود رخ دهد. این آسیبپذیری با شناسه CVE-2026-17583 ردیابی میشود.
N-able اعلام کرد مهاجمان از یک آسیبپذیری دور زدن احراز هویت در N-central سوءاستفاده کردند تا دسترسی مدیریتی از راه دور به دست آورند و به سیستمهای مشتریان مدیریتشده از طریق این سرورها دسترسی پیدا کنند. اصلاح اولیه ناقص بود. CVE-2026-18577 نسخههای N-central قبل از 2026.3.1.7 را تحت تأثیر قرار میدهد.
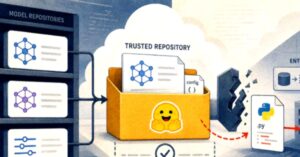
سه آسیبپذیری امنیتی با شدت بالا در کتابخانه Diffusers شرکت Hugging Face کشف شده است که میتوانند به مخازن مدل دستکاریشده اجازه دهند تا بهصورت مخفیانه کد دلخواه را بر روی دستگاههایی که آن را بارگذاری میکنند اجرا کنند و زنجیره تأمین هوش مصنوعی را در معرض خطر امنیتی قرار دهند.
 30
اوپنایآی از آسترا، مدلی منتشرنشده که برای انجام وظایف پیچیده و طولانیمدت طراحی شده، رونمایی کرد؛ پس از آنکه نسخه داخلی این مدل ده پیشرفت مهم در ریاضیات و علوم نظری کامپیوتر به دست آورد.
یک آسیبپذیری در فریمور کیف پول سختافزاری COLDCARD به مهاجمان اجازه داد تا حدود ۸۸.۶ میلیون دلار بیتکوین را از هزاران کیف پول که بذرهای آنها با استفاده از یک مولد اعداد تصادفی معیوب تولید شده بود، به سرقت ببرند.