اوپنایآی شروع به عرضه حالت قفلگذاری جدید برای ChatGPT در حسابهای شخصی واجد شرایط کرده است تا خطر استخراج داده ناشی از حملات تزریق دستور را کاهش دهد. این ویژگی در درجه اول برای افراد و سازمانهایی طراحی شده که با دادههای حساس سروکار دارند و به تضمینهای حفاظتی سختگیرانهتری نیاز دارند.
یک محقق SDK آیاواس شرکت Bright Data را که در اپلیکیشنهای مصرفکننده تعبیه شده، مهندسی معکوس کرده و مستند ساخته که چگونه این SDK دستگاهها، از جمله تلویزیونهای هوشمند همیشهروشن، را به گرههای خروجی تبدیل میکند که ترافیک وباسکرپینگ را برای یک کسبوکار دادهای که Bright Data آن را به صنعت هوش مصنوعی عرضه میکند، هدایت مینمایند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک نقص امنیتی با شدت بالا در نرمافزار سرور فایل چندپروتکلی SolarWinds Serv-U را به کاتالوگ آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) اضافه کرده است. این آسیبپذیری با شناسه CVE-2026-28318 و امتیاز CVSS 7.5 ردیابی میشود و یک باگ منع سرویس (DoS) است که باعث کرش شدن سرویس میگردد.
یک استارتاپ امنیتی ۲۱ آسیبپذیری ناشناخته در FFmpeg را توسط یک عامل هوش مصنوعی خودمختار کشف کرد. همزمان، گوگل نسخه کروم ۱۴۹ را با وصلههایی برای ۴۲۹ باگ امنیتی، که رکورد بیشترین تعداد در یک نسخه است، منتشر کرد. تنها باگهای FFmpeg توسط هوش مصنوعی شناسایی شدند.
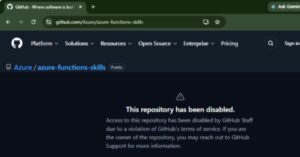
مخازن گیتهاب مایکروسافت آخرین قربانی کمپین حمله زنجیره تأمین خودتکثیرشونده میاسما شدند. این حادثه ۷۳ مخزن مایکروسافت در چهار سازمان گیتهاب از جمله Azure، Azure-Samples، Microsoft و MicrosoftDocs را تحت تأثیر قرار داد و گیتهاب را مجبور کرد دسترسی به این مخازن را غیرفعال کند.
هکرها بهطور فعال از یک آسیبپذیری بحرانی (CVE-2026-3300) در افزونه Everest Forms Pro سوءاستفاده میکنند که به آنها امکان میدهد کنترل کامل یک وبسایت وردپرسی را در دست بگیرند.
سیسکو هشدار داده است که یک نقص امنیتی با شدت بالا در Catalyst SD-WAN Manager به طور فعال مورد بهرهبرداری قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-20245 دارای امتیاز CVSS 7.8 از 10 بوده و انواع مختلفی از استقرارهای این محصول را تحت تأثیر قرار میدهد.
چندین حمله زنجیره تامین نرمافزاری به اکوسیستم npm وارد شده است؛ عوامل تهدید از نسخههای مخرب و مسموم بیش از ۵۰ بسته قانونی برای توزیع یک سارق اطلاعات مبتنی بر Rust و یک کرم خودانتشار استفاده کردهاند.
محققان امنیت سایبری یک خوشه تهدید جدید با نام OP-512 کشف کردهاند که سرورهای Microsoft IIS را برای استقرار یک چارچوب وبشل اختصاصی هدف قرار میدهد. شرکت ReliaQuest این فعالیت جاسوسیمحور را با اطمینان متوسط تا بالا به چین نسبت داده است.
غول فناوری توشیبا و خردهفروش بزرگ موجی به بازدیدکنندگان هشدار دادند که صفحات مشکوک ورود به سیستم که در وبسایتهایشان ظاهر میشوند، ممکن است اطلاعات اعتباری کاربران را سرقت کنند.