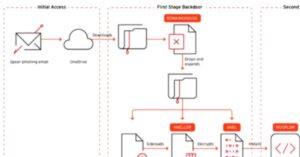
بازیگر تهدید دولت-ملت معروف به MirrorFace در حال استقرار بدافزاری به نام ROAMINGMOUSE به عنوان بخشی از کمپین جاسوسی سایبری علیه آژانسهای دولتی و نهادهای عمومی در ژاپن و تایوان مشاهده شده است.
بسته npm با نام 'rand-user-agent' در یک حمله زنجیره تامین به خطر افتاده و کد مبهمسازی شدهای تزریق شده که یک تروجان دسترسی از راه دور (RAT) را در سیستم کاربر فعال میکند.
یک بسته پایتون مخرب که توسعهدهندگان Discord را با بدافزار تروجان دسترسی از راه دور (RAT) هدف قرار میدهد، پس از بیش از سه سال در فهرست بستههای پایتون (PyPI) شناسایی شد.
عامل تهدید مرتبط با روسیه به نام COLDRIVER در حال توزیع بدافزار جدیدی به نام LOSTKEYS در قالب کمپین جاسوسی با استفاده از طعمههای مهندسی اجتماعی شبیه ClickFix مشاهده شده است.
عملیات باجافزار از نرمافزار مشروع نظارت بر کارکنان Kickidler برای شناسایی، ردیابی فعالیت قربانیان و جمعآوری اطلاعات احراز هویت پس از نفوذ به شبکههایشان استفاده میکنند.
شرکت سرمایهگذاری خطرپذیر Insight Partners تأیید کرده که اطلاعات حساس کارکنان و شرکای محدود در حمله سایبری ژانویه ۲۰۲۵ سرقت شده است.
سیسکو اصلاحات نرمافزاری را برای رفع یک نقص امنیتی با حداکثر شدت در کنترلر بیسیم IOS XE خود منتشر کرده که میتواند به مهاجم غیرمجاز و راه دور امکان آپلود فایلهای دلخواه به سیستم آسیبپذیر را بدهد.
از ابتدای سال، گروه هکری ColdRiver با حمایت دولت روسیه از بدافزار جدید LostKeys برای سرقت فایلها در حملات جاسوسی علیه دولتهای غربی، روزنامهنگاران، اندیشکدهها و سازمانهای غیردولتی استفاده کرده است.
SonicWall از مشتریان خود خواسته است تا سه آسیبپذیری امنیتی که دستگاههای Secure Mobile Access (SMA) آن را تحت تأثیر قرار میدهد را وصله کنند، که یکی از آنها به عنوان مورد سوءاستفاده در حملات برچسبگذاری شده است
باند باجافزار LockBit پس از تخریب پنلهای وابسته در وب تاریک و جایگزینی آنها با پیامی که به دامپ پایگاه داده MySQL لینک میشد، دچار نقض داده شده است