بزرگترین اپراتور تلفن همراه کره جنوبی، SK Telecom، هشدار میدهد که آلودگی بدافزار به مهاجمان اجازه دسترسی به اطلاعات حساس مرتبط با USIM مشتریان را داده است.
مایکروسافت اعلام کرد که سرویس امضای حساب مایکروسافت (MSA) را به ماشینهای مجازی محرمانه Azure منتقل کرده و همچنین در حال انتقال سرویس امضای Entra ID نیز میباشد.
 108
کتابخانه جاوااسکریپت NPM ارز دیجیتال ریپل به نام "xrpl.js" که توصیه میشد، برای سرقت بذرهای کیف پول XRP و کلیدهای خصوصی و انتقال آنها به سرور کنترلشده توسط مهاجم در معرض خطر قرار گرفت، که به مجرمان سایبری اجازه سرقت تمام وجوه ذخیرهشده در کیف پولها را میداد.
حمله اثبات مفهوم به نام "Cookie-Bite" از افزونه مرورگر برای سرقت کوکیهای جلسه مرورگر از Azure Entra ID استفاده میکند تا حفاظتهای احراز هویت چندعاملی (MFA) را دور بزند و دسترسی به سرویسهای ابری مانند Microsoft 365، Outlook و Teams را حفظ کند.
گروه جاسوسی سایبری مرتبط با چین که به نام لوتوس پاندا شناخته میشود، مسئول کمپینی بوده که چندین سازمان در یک کشور نامشخص آسیای جنوب شرقی را بین اوت ۲۰۲۴ و فوریه ۲۰۲۵ به خطر انداخته است.
محققان امنیت سایبری کمپین مخرب جدیدی مرتبط با بازیگر تهدید حمایتشده توسط دولت کره شمالی به نام کیمسوکی را شناسایی کردهاند که از آسیبپذیری پچشدهای در سرویسهای دسکتاپ راه دور مایکروسافت برای دسترسی اولیه سوءاستفاده میکند
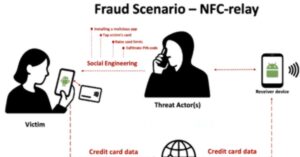
یک پلتفرم جدید بدافزار-به-عنوان-سرویس (MaaS) اندروید به نام SuperCard X میتواند حملات رله ارتباط میدان نزدیک (NFC) را تسهیل کند و مجرمان سایبری را قادر به انجام برداشتهای متقلبانه میسازد.
محققان امنیت سایبری افزایش "اسکن انبوه، حمله brute force به اعتبارنامهها و تلاشهای سوءاستفاده" را از آدرسهای IP مرتبط با ارائهدهنده خدمات میزبانی ضدگلوله روسی به نام Proton66 گزارش کردهاند.
 72
مایکروسافت تأیید کرد که قفل شدن حسابهای Entra در آخر هفته به دلیل باطل شدن توکنهای تازهسازی کوتاهمدت کاربران رخ داد که به اشتباه در سیستمهای داخلی ثبت شده بودند.
عملیات تقلب تبلیغاتی گستردهای به نام 'Scallywag' از طریق افزونههای وردپرس طراحی شده خاص که میلیاردها درخواست تقلبی روزانه تولید میکنند، از سایتهای دزدی دریایی و کوتاهکننده URL کسب درآمد میکند.