هکرها بهطور فعال از یک آسیبپذیری بحرانی در افزونه Breeze Cache برای وردپرس سوءاستفاده میکنند که امکان آپلود فایلهای دلخواه روی سرور بدون نیاز به احراز هویت را فراهم میکند.
حملات اخیر باجافزار Trigona از یک ابزار خط فرمان سفارشی برای سرقت دادهها از محیطهای آلوده به شکلی سریعتر و کارآمدتر استفاده میکنند.
نهادهای دولتی مغولستان هدف گروه تهدید پیشرفته و مستمر (APT) ناشناختهای به نام GopherWhisper قرار گرفتهاند که وابسته به چین است. این گروه از ابزارهای متنوعی عمدتاً نوشتهشده به زبان Go استفاده میکند و از تزریقکنندهها و بارگذارها برای استقرار و اجرای درپشتیهای مختلف بهره میبرد.
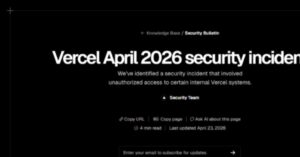
ورسل روز چهارشنبه فاش کرد که مجموعهای دیگر از حسابهای مشتریان را شناسایی کرده که در جریان یک رویداد امنیتی به خطر افتادهاند؛ این رویداد دسترسی غیرمجاز به سیستمهای داخلی این شرکت را ممکن ساخته بود. این شرکت اعلام کرد که این کشف پس از گسترش تحقیقات خود برای بررسی شاخصهای بیشتر نفوذ، همراه با بررسی درخواستهای ارسالشده به شبکه و محیط ورسل صورت گرفته است.
ورسل روز چهارشنبه فاش کرد که مجموعهای دیگر از حسابهای مشتریان را شناسایی کرده که در جریان یک رویداد امنیتی به خطر افتادهاند؛ این رویداد دسترسی غیرمجاز به سیستمهای داخلی این شرکت را ممکن ساخته بود. این شرکت اعلام کرد که این کشف پس از گسترش تحقیقات خود برای بررسی شاخصهای بیشتر نفوذ، همراه با بررسی درخواستهای ارسالشده به شبکه و محیط ورسل صورت گرفته است.
اپل یک بهروزرسانی نرمافزاری برای iOS و iPadOS منتشر کرد تا یک نقص در سرویسهای اعلان را برطرف کند که اعلانهای علامتگذاریشده برای حذف را روی دستگاه ذخیره میکرد. این آسیبپذیری که با شناسه CVE-2026-28950 ردیابی میشود، به عنوان یک مشکل ثبت گزارش توصیف شده که با بهبود پنهانسازی دادهها برطرف شده است.
هکرها تصاویر Docker، افزونههای VSCode و Open VSX مربوط به ابزار تحلیل KICS شرکت Checkmarx را به خطر انداختهاند تا دادههای حساس را از محیطهای توسعهدهندگان سرقت کنند.
غول لوازم آرایشی هلندی ریچوالز از وقوع یک نقض داده خبر داد، پس از اینکه مهاجمان اطلاعات شخصی تعداد نامشخصی از مشتریان را از پایگاه داده عضویت «My Rituals» این شرکت به سرقت بردند.

 75
مایکروسافت تأیید کرد که یک بهروزرسانی اخیر مرورگر Microsoft Edge باعث ایجاد باگی شده که کاربران ویندوز را از پیوستن به جلسات Teams باز میدارد.
مرکز ملی امنیت سایبری بریتانیا (NCSC-UK) و شرکای بینالمللی هشدار دادند که هکرهای وابسته به چین بهطور فزایندهای از شبکههای پروکسی گستردهای متشکل از دستگاههای مصرفی هکشده برای فرار از شناسایی و پنهانسازی فعالیتهای مخرب خود استفاده میکنند.