یک نوع لینوکسی از بکدور GoGra از زیرساخت قانونی مایکروسافت استفاده میکند و برای تحویل مخفیانه بار مخرب به صندوق ورودی Outlook متکی است.
بیش از ۱۳۰۰ سرور مایکروسافت شیرپوینت که به صورت آنلاین در معرض دید قرار دارند، هنوز در برابر یک آسیبپذیری جعل هویت که به عنوان زیرو-دی مورد بهرهبرداری قرار گرفته و همچنان در حملات جاری مورد سوءاستفاده است، وصلهگذاری نشدهاند.
عوامل تهدید مرتبط با عملیات باجافزار-بهعنوان-سرویس (RaaS) گروه The Gentlemen در حال استقرار بدافزار پروکسی معروف SystemBC مشاهده شدهاند. بر اساس تحقیقات جدید چکپوینت، سرور فرمان و کنترل (C2) مرتبط با SystemBC منجر به کشف یک باتنت با بیش از ۱۵۷۰ قربانی شده است.
محققان امنیت سایبری ۲۲ آسیبپذیری جدید در مدلهای محبوب مبدلهای سریال به IP از شرکتهای Lantronix و Silex شناسایی کردهاند که میتوانند برای در اختیار گرفتن دستگاههای آسیبپذیر و دستکاری دادههای مبادلهشده توسط آنها مورد سوءاستفاده قرار گیرند. این آسیبپذیریها بهطور جمعی توسط آزمایشگاه Forescout Research Vedere با نام BRIDGE:BREAK نامگذاری شدهاند که نزدیک به ۲۰,۰۰۰ مبدل سریال به اترنت در معرض خطر را شناسایی کرده است.
محققان امنیت سایبری یک نسخه جدید از خانواده بدافزار اندرویدی NGate کشف کردهاند که به جای NFCGate، از یک برنامه قانونی به نام HandyPay سوءاستفاده میکند و با کدهای مخرب احتمالاً تولیدشده توسط هوش مصنوعی، دادههای NFC و پینهای کاربران را به سرقت میبرد.
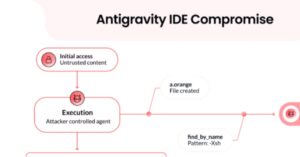
محققان امنیت سایبری یک آسیبپذیری در محیط توسعه یکپارچه هوش مصنوعی گوگل به نام Antigravity کشف کردند که میتوانست برای اجرای کد مورد سوءاستفاده قرار گیرد. این نقص که اکنون وصله شده، قابلیتهای مجاز ایجاد فایل در Antigravity را با ضدعفونیسازی ناکافی ورودی در ابزار جستجوی فایل بومی این برنامه یعنی find_by_name ترکیب میکند تا محدودیتهای سختگیرانه برنامه را دور بزند.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) در روز دوشنبه هشت آسیبپذیری جدید را به فهرست آسیبپذیریهای اکسپلویتشده شناختهشده (KEV) خود افزود که شامل سه نقص مؤثر بر Cisco Catalyst SD-WAN Manager میشود و شواهدی از بهرهبرداری فعال از آنها ارائه شده است. فهرست آسیبپذیریها به شرح زیر است: CVE-2023-27351 (امتیاز CVSS: 8.2) - یک آسیبپذیری احراز هویت نامناسب در PaperCut

 103
بریتانیا تلگرام و سایتهای چت نوجوانان را به دلیل نگرانیهای مربوط به اشتراکگذاری CSAM بررسی میکند
آفکام، نهاد مستقل تنظیممقررات ارتباطات بریتانیا، بر اساس شواهدی مبنی بر استفاده از تلگرام برای اشتراکگذاری مواد سوءاستفاده جنسی از کودکان (CSAM)، تحقیقاتی را علیه این پلتفرم آغاز کرده است.
 101
سازمان CISA به آژانسهای دولتی آمریکا چهار روز فرصت داده تا سیستمهای خود را در برابر آسیبپذیری دیگری در Catalyst SD-WAN Manager ایمن کنند که به عنوان مورد بهرهبرداری فعال در حملات شناسایی شده است.
 110
سازمان امنیتی غیرانتفاعی Shadowserver دریافته است که بیش از ۶,۴۰۰ سرور Apache ActiveMQ در معرض اینترنت، در برابر حملات جاری که از یک آسیبپذیری تزریق کد با شدت بالا سوءاستفاده میکنند، آسیبپذیر هستند.