یک تبعه اسلواکیایی روز سهشنبه به کمک در اداره یک بازار دارکنت که بیش از دو سال مواد مخدر، ابزارها و خدمات جرایم سایبری، کارتهای شناسایی جعلی دولتی و اطلاعات شخصی سرقتشده میفروخت، اعتراف کرد.
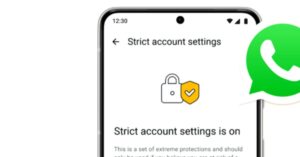
متا شروع به عرضه ویژگی امنیتی جدید قفل واتساپ کرده است که برای محافظت از روزنامهنگاران، چهرههای عمومی و سایر افراد پرخطر در برابر تهدیدات پیچیده از جمله حملات جاسوسافزاری طراحی شده است.
متا روز سهشنبه اعلام کرد که تنظیمات حساب کاربری سختگیرانه را به واتساپ اضافه میکند تا برخی کاربران را در برابر حملات سایبری پیشرفته به دلیل هویت و فعالیتشان ایمن کند. این ویژگی، مشابه حالت Lockdown در iOS اپل و محافظت پیشرفته در اندروید، هدفش محافظت از افرادی مانند روزنامهنگاران یا چهرههای عمومی در برابر جاسوسافزارهای پیچیده است با معاوضه برخی قابلیتها
نهادهای دولتی هند در دو کمپین توسط یک عامل تهدید که در پاکستان فعالیت میکند و از تکنیکهای مستندنشده قبلی استفاده میکند، هدف قرار گرفتهاند. این کمپینها توسط Zscaler ThreatLabz با نامهای رمز Gopher Strike و Sheet Attack شناسایی شدهاند که در سپتامبر ۲۰۲۵ کشف شدند.
محققان امنیت سایبری جزئیات کمپینی جدید را افشا کردهاند که کپچاهای جعلی به سبک ClickFix را با اسکریپت امضا شده Microsoft Application Virtualization (App-V) ترکیب میکند تا بدافزار سرقت اطلاعات به نام Amatera را توزیع کند. به جای اجرای مستقیم PowerShell، مهاجم از این اسکریپت برای کنترل نحوه شروع اجرا و اجتناب از مسیرهای اجرایی رایج و قابل تشخیص استفاده میکند.
نوشتههای ویژه

 81
اوپنایآی قصد دارد نمایش تبلیغات در ChatGPT را در ایالات متحده برای کاربران رایگان یا دارندگان اشتراک ۸ دلاری Go آغاز کند، اما نکته اینجاست که این تبلیغات میتوانند برای تبلیغکنندگان بسیار پرهزینه باشند.
فورتینت یک آسیبپذیری بحرانی جدید و فعالانه مورد سوءاستفاده در احراز هویت تکورودی (SSO) فورتیکلاود با شناسه CVE-2026-24858 را تأیید کرده و اعلام کرده است که حملات روز صفر را با مسدود کردن اتصالات SSO فورتیکلاود از دستگاههای دارای نسخههای آسیبپذیر سیستمعامل خنثی کرده است.
گروه تهدید جاسوسی چینی Mustang Panda بکدور CoolClient خود را به نسخه جدیدی بهروزرسانی کرده است که قادر به سرقت دادههای ورود از مرورگرها و نظارت بر کلیپبورد است.
مایکروسافت روز دوشنبه وصلههای امنیتی خارج از برنامه برای یک آسیبپذیری روز صفر با شدت بالا در مایکروسافت آفیس که در حملات مورد سوءاستفاده قرار گرفته، منتشر کرد. این آسیبپذیری با شناسه CVE-2026-21509 و امتیاز CVSS معادل 7.8 از 10.0، به عنوان دور زدن ویژگی امنیتی در مایکروسافت آفیس توصیف شده است.
یک نقص امنیتی بحرانی در Grist-Core، نسخه متنباز و خود میزبانیشده از پایگاهداده-صفحهگسترده رابطهای Grist، افشا شده است که میتواند منجر به اجرای کد از راه دور شود. این آسیبپذیری با شناسه CVE-2026-24002 (امتیاز CVSS: 9.1) ردیابی میشود و توسط آزمایشگاههای تحقیقاتی Cyera با نام Cellbreak شناخته شده است. یک فرمول مخرب میتواند یک صفحهگسترده را به پایگاه حمله اجرای کد از راه دور (RCE) تبدیل کند.