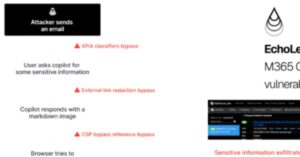
تکنیک حمله جدیدی به نام EchoLeak به عنوان یک آسیبپذیری هوش مصنوعی "بدون کلیک" شناسایی شده که به مهاجمان اجازه میدهد دادههای حساس را از محتوای Microsoft 365 Copilot بدون هیچ تعامل کاربری استخراج کنند. این آسیبپذیری بحرانی با شناسه CVE-2025-32711 و امتیاز CVSS 9.3 ثبت شده است.
ترند مایکرو بهروزرسانیهای امنیتی را برای رفع چندین آسیبپذیری بحرانی اجرای کد از راه دور و دور زدن احراز هویت که بر محصولات Apex Central و Endpoint Encryption (TMEE) PolicyServer تأثیر میگذارد، منتشر کرده است.
تحقیقات جنایی استفاده از پلتفرم بدافزار جاسوسی Graphite شرکت Paragon را در حملات بدون کلیک که دستگاههای iOS اپل حداقل دو روزنامهنگار در اروپا را هدف قرار داده بود، تأیید کرده است.
ConnectWise اعلام کرده که قصد دارد گواهیهای امضای دیجیتال کد مورد استفاده برای امضای فایلهای اجرایی ScreenConnect، ConnectWise Automate و ConnectWise RMM را به دلیل نگرانیهای امنیتی تغییر دهد. این شرکت اعلام کرده که این کار را به دلیل نگرانیهای مطرح شده توسط یک محقق شخص ثالث درباره نحوه مدیریت دادههای پیکربندی در نسخههای قبلی ScreenConnect انجام میدهد.
محققان امنیت سایبری یک کمپین جدید تصاحب حساب کاربری (ATO) را کشف کردهاند که از چارچوب تست نفوذ متنباز TeamFiltration برای نفوذ به حسابهای کاربری Microsoft Entra ID (سابقاً Azure Active Directory) استفاده میکند. این فعالیت با نام رمز UNK_SneakyStrike توسط Proofpoint، بیش از ۸۰,۰۰۰ حساب کاربری در صدها سازمان ابری را هدف قرار داده است.
هکرها از چارچوب تست نفوذ TeamFiltration برای هدف قرار دادن بیش از ۸۰ هزار حساب کاربری Microsoft Entra ID در صدها سازمان در سراسر جهان استفاده کردهاند.
مایکروسافت اعلام کرد که قابلیت جدید Edge که به کارمندان اجازه میدهد رمزهای عبور را به صورت امنتر در محیطهای سازمانی به اشتراک بگذارند، به دسترسی عمومی رسیده است.
گیتلب بهروزرسانیهای امنیتی را برای رفع آسیبپذیریهای متعدد در پلتفرم DevSecOps خود منتشر کرده است که شامل مواردی میشود که به مهاجمان امکان تصاحب حسابهای کاربری و تزریق کارهای مخرب در خطوط لوله آینده را میدهد.
اعضای سابق مرتبط با عملیات باجافزار Black Basta در حال استفاده از روشهای آزموده خود شامل بمباران ایمیل و فیشینگ Microsoft Teams برای دسترسی پایدار به شبکههای هدف هستند. اخیراً مهاجمان اجرای اسکریپتهای Python را با استفاده از درخواستهای cURL برای دریافت و استقرار بارهای مخرب اضافه کردهاند.
یک کمپین هماهنگ از حملات بروتفورس با استفاده از صدها آدرس IP منحصر به فرد، رابطهای Apache Tomcat Manager که به صورت آنلاین در معرض دید هستند را هدف قرار میدهد.