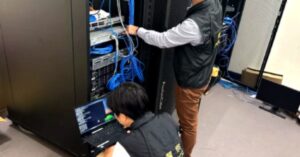
یک اقدام بینالمللی اجرای قانون با نام رمز «عملیات امن» زیرساختهای بدافزارهای سارق اطلاعات را در یک سرکوب گسترده در ۲۶ کشور هدف قرار داد که منجر به ۳۲ دستگیری، توقیف دادهها و از کار انداختن سرورها شد.
مایکروسافت مشکل شناخته شدهای که باعث مشکلات احراز هویت در کنترلکنندههای دامنه ویندوز سرور پس از نصب بهروزرسانیهای امنیتی آوریل ۲۰۲۵ میشد را برطرف کرده است.
یک آسیبپذیری در عملیات بدافزار DanaBot که در بهروزرسانی ژوئن 2022 معرفی شد، منجر به شناسایی، کیفرخواست و متلاشی شدن عملیات آنها در اقدام اخیر مجریان قانون شد.
ConnectWise به مشتریان هشدار میدهد که در حال تغییر گواهیهای امضای دیجیتال کد مورد استفاده برای امضای فایلهای اجرایی ScreenConnect، ConnectWise Automate و ConnectWise RMM به دلیل نگرانیهای امنیتی است.
 141
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) دو نقص امنیتی بحرانی در Erlang/OTP SSH و Roundcube را بر اساس شواهد سوءاستفاده فعال به کاتالوگ آسیبپذیریهای شناخته شده خود افزود.
محققان امنیت سایبری توجه را به "کمپین گستردهای" جلب میکنند که مشاهده شده وبسایتهای مشروع را با تزریق جاوا اسکریپت مخرب به خطر انداخته است. بر اساس گزارش واحد ۴۲ شبکههای پالو آلتو، این تزریقهای مخرب با استفاده از JSFuck مبهمسازی شدهاند که به "سبک برنامهنویسی عجیب و آموزشی" اشاره دارد که تنها از مجموعه محدودی از کاراکترها برای نوشتن و اجرا استفاده میکند
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) روز پنجشنبه فاش کرد که عاملان باجافزار نمونههای رفع نشده SimpleHelp Remote Monitoring and Management (RMM) را برای به خطر انداختن مشتریان یک ارائهدهنده نرمافزار صورتحساب خدمات عمومی ناشناس هدف قرار میدهند.
شرکت اطلاعات تهدید GreyNoise از "فعالیت brute-force هماهنگ" علیه رابطهای Apache Tomcat Manager هشدار داده است. این شرکت افزایش تلاشهای brute-force و ورود به سیستم را در ۵ ژوئن ۲۰۲۵ مشاهده کرد که نشاندهنده تلاشهای عمدی برای "شناسایی و دسترسی به سرویسهای Tomcat در معرض دید در مقیاس وسیع" است. ۲۹۵ آدرس IP منحصر به فرد در این فعالیت شناسایی شدهاند.
اینترپل روز چهارشنبه انهدام بیش از ۲۰,۰۰۰ آدرس آیپی یا دامنه مخرب که با ۶۹ نوع بدافزار سارق اطلاعات مرتبط بودند را اعلام کرد. این اقدام مشترک با نام رمز عملیات Secure بین ژانویه تا آوریل ۲۰۲۵ انجام شد و نهادهای اجرای قانون از ۲۶ کشور برای شناسایی سرورها، نقشهبرداری شبکههای فیزیکی و اجرای انهدامهای هدفمند مشارکت داشتند.