بر اساس یافتههای Access Now، Lookout و SMEX، یک کمپین هک-برای-اجاره که احتمالاً توسط یک عامل تهدید با ارتباطات مشکوک به دولت هند هدایت میشود، خبرنگاران، فعالان و مقامات دولتی در سراسر خاورمیانه و شمال آفریقا را هدف قرار داده است.
یورِیل B.V.، یک اپراتور مسافرتی اروپایی که پاسهای دیجیتال پوششدهنده ۳۳ راهآهن ملی را ارائه میدهد، اعلام کرد که مهاجمان اطلاعات شخصی بیش از ۳۰۰,۰۰۰ نفر را در یک نقض داده در دسامبر ۲۰۲۵ به سرقت بردند.
Bitcoin Depot، که یکی از بزرگترین شبکههای دستگاه خودپرداز بیتکوین را اداره میکند، اعلام کرد که مهاجمان پس از نفوذ به سیستمهای این شرکت در ماه گذشته، معادل ۳.۶۶۵ میلیون دلار بیتکوین از کیف پولهای رمزارزی آن سرقت کردند.
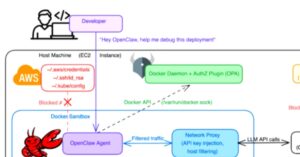
یک آسیبپذیری امنیتی با شدت بالا در Docker Engine فاش شده است که میتواند به مهاجم اجازه دهد تحت شرایط خاصی، پلاگینهای مجوزدهی (AuthZ) را دور بزند. این آسیبپذیری با شناسه CVE-2026-34040 (امتیاز CVSS: 8.8) ناشی از رفع ناقص CVE-2024-41110 است که یک آسیبپذیری با حداکثر شدت در همان مؤلفه بود و در جولای 2024 آشکار شد.
یک کمپین فعال مشاهده شده که نمونههای در معرض اینترنت با پلتفرم ComfyUI را هدف قرار داده تا آنها را به یک باتنت استخراج ارز دیجیتال و پروکسی تبدیل کند.
یک آسیبپذیری بحرانی در افزونه پریمیوم آپلود فایل Ninja Forms برای وردپرس، امکان آپلود فایلهای دلخواه بدون احراز هویت را فراهم میکند که میتواند منجر به اجرای کد از راه دور شود.
طبق اعلام اداره تحقیقات فدرال (FBI)، قربانیان آمریکایی سال گذشته نزدیک به ۲۱ میلیارد دلار در اثر جرایم سایبری خسارت دیدند که عمدتاً ناشی از کلاهبرداریهای سرمایهگذاری، سازش ایمیلهای تجاری، تقلب پشتیبانی فنی و نقض دادهها بوده است.

 100
محققان امنیت سایبری یک جعبهابزار دسترسی از راه دور با منشأ روسی کشف کردهاند که از طریق فایلهای میانبر مخرب ویندوز (LNK) که بهصورت پوشههای کلید خصوصی جعل هویت شدهاند، توزیع میشود. این جعبهابزار CTRL بر اساس گزارش Censys، با استفاده از .NET بهصورت سفارشی ساخته شده و شامل فایلهای اجرایی متعددی برای تسهیل فیشینگ اعتبارنامه، کیلاگینگ، هایجک پروتکل دسکتاپ از راه دور (RDP) و تونلسازی معکوس است.
سه خوشه فعالیت تهدیدی مرتبط با چین، یک سازمان دولتی در جنوب شرق آسیا را در قالب آنچه «عملیاتی پیچیده و با منابع گسترده» توصیف شده، هدف قرار دادهاند. این کمپینها منجر به استقرار خانوادههای مختلف بدافزاری از جمله HIUPAN، PUBLOAD، EggStremeFuel، EggStremeLoader و MASOL شدهاند.
F5 یک آسیبپذیری منع سرویس (DoS) در BIG-IP APM را به عنوان یک نقص بحرانی اجرای کد از راه دور (RCE) طبقهبندی مجدد کرده و هشدار داده است که مهاجمان از آن برای استقرار وبشل روی دستگاههای وصلهنشده سوءاستفاده میکنند.