78
مایکروسافت یک بهروزرسانی پیشنمایش غیرامنیتی معیوب ویندوز ۱۱ را برای بررسی یک مشکل شناختهشده که خطاهای 0x80073712 را در حین نصب ایجاد میکند، پس گرفت.
 107
مهاجمان اکنون به طور فعال در حال بهرهبرداری از یک آسیبپذیری بحرانی در پلتفرم FortiClient EMS فورتینت هستند، این موضوع توسط شرکت اطلاعات تهدیدات Defused گزارش شده است.
کمیسیون اروپا نقض داده را پس از هک پلتفرم وب Europa.eu در یک حمله سایبری که توسط باند اخاذی ShinyHunters ادعا شده، تأیید کرد.
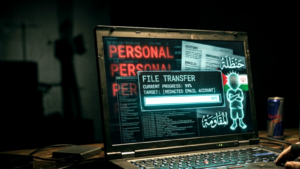
هکرهای هندله مرتبط با ایران به حساب ایمیل شخصی کاش پاتل، مدیر FBI نفوذ کرده و تصاویر و اسناد را منتشر کردند.
 104
یک آسیبپذیری در افزونه وردپرسی Smart Slider 3 که بر روی بیش از ۸۰۰,۰۰۰ وبسایت فعال است، میتواند مورد سوءاستفاده قرار گیرد و به کاربران سطح مشترک اجازه دسترسی به فایلهای دلخواه روی سرور را بدهد.
عوامل تهدید مرتبط با ایران موفق شدند به حساب ایمیل شخصی کاش پاتل، مدیر اداره تحقیقات فدرال آمریکا (FBI)، نفوذ کرده و مجموعهای از تصاویر و اسناد را در اینترنت منتشر کنند. گروه هک هاندالا که این نفوذ را انجام داده، در وبسایت خود اعلام کرد که پاتل «اکنون نامش در فهرست قربانیان هک شده قرار خواهد گرفت.»
 105
طبق گزارش Defused Cyber و watchTowr، یک نقص امنیتی بحرانی در Citrix NetScaler ADC و NetScaler Gateway با شناسه CVE-2026-3055 و امتیاز CVSS 9.3 در حال شناسایی فعال است. این آسیبپذیری ناشی از اعتبارسنجی ناکافی ورودی بوده و میتواند منجر به نشت اطلاعات حساس شود.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) یک آسیبپذیری حیاتی در F5 BIG-IP Access Policy Manager را به فهرست آسیبپذیریهای شناختهشده مورد بهرهبرداری (KEV) اضافه کرد. این نقص با شناسه CVE-2025-53521 و امتیاز CVSS v4 برابر با ۹.۳، میتواند به مهاجمان امکان اجرای کد از راه دور را بدهد.
پروفپوینت جزئیاتی از یک کمپین ایمیل هدفمند را فاش کرده است که در آن عوامل تهدید مرتبط با روسیه از کیت اکسپلویت DarkSword برای هدف قرار دادن دستگاههای iOS استفاده میکنند. این فعالیت با اطمینان بالا به گروه تهدید تحت حمایت دولت روسیه موسوم به TA446 نسبت داده شده که در جامعه امنیت سایبری با نامهای Callisto نیز شناخته میشود.
یک بدافزار جدید سرقت اطلاعات به نام Infinity Stealer، سیستمهای macOS را با یک پیلود پایتون که به صورت فایل اجرایی با استفاده از کامپایلر متنباز Nuitka بستهبندی شده، هدف قرار میدهد.