یک گروه جاسوسی سایبری که پیش از این مستندسازی نشده و از آسیا فعالیت میکند، طی سال گذشته به شبکههای حداقل 70 سازمان دولتی و زیرساخت حیاتی در 37 کشور نفوذ کرده است، بر اساس یافتههای جدید واحد 42 شبکههای پالو آلتو. علاوه بر این، این گروه هکری در حال انجام شناسایی فعال علیه زیرساختهای دولتی مرتبط با 155 نهاد مشاهده شده است.
همانطور که میدانید، امنیت شبکه سازمانی طی دهه گذشته تحول قابل توجهی داشته است. فایروالها هوشمندتر شدهاند، روشهای تشخیص تهدید پیشرفت کردهاند و کنترلهای دسترسی اکنون دقیقتر هستند. با این حال، استفاده فزاینده از دستگاههای موبایل در عملیات تجاری، اقدامات امنیتی شبکه را که به طور خاص طراحی شدهاند ضروری میسازد
آژانس اطلاعات داخلی آلمان درباره مظنونین به حمایت دولتی که افراد عالیرتبه را در حملات فیشینگ از طریق اپلیکیشنهای پیامرسان مانند سیگنال هدف قرار میدهند، هشدار میدهد.
محققان امنیت سایبری یک حمله زنجیره تأمین جدید را کشف کردهاند که در آن بستههای قانونی در مخازن npm و Python Package Index (PyPI) به خطر افتاده و نسخههای مخرب برای سرقت اعتبارنامههای کیف پول و اجرای کد از راه دور منتشر شدهاند. نسخههای به خطر افتاده این دو بسته عبارتند از: @dydxprotocol/v4-client-js (npm) - 3.4.1، 1.22.1، 1.15.2، 1.0.31 و
ابزار تازه کشف شدهای به نام DKnife از سال 2019 برای هایجک کردن ترافیک در سطح دستگاههای لبه و توزیع بدافزار در کمپینهای جاسوسی استفاده شده است.
آژانس امنیت سایبری و امنیت زیرساختها (CISA) در ایالات متحده درباره CVE-2026-24423، یک آسیبپذیری اجرای کد از راه دور (RCE) بدون احراز هویت در SmarterMail که در حملات باجافزاری استفاده میشود، هشدار صادر کرده است.
شرکت هوش مصنوعی (AI) آنتروپیک فاش کرد که جدیدترین مدل زبانی بزرگ (LLM) خود، کلود اوپوس 4.6، بیش از 500 آسیبپذیری امنیتی با شدت بالای ناشناخته قبلی را در کتابخانههای متنباز از جمله Ghostscript، OpenSC و CGIF کشف کرده است. کلود اوپوس 4.6 که روز پنجشنبه راهاندازی شد، با مهارتهای بهبودیافته کدنویسی از جمله قابلیتهای بررسی کد و رفع اشکال ارائه شده است.
کمیسیون اروپا امروز اعلام کرد که تیکتاک به دلیل ویژگیهای اعتیادآور خود از جمله اسکرول بینهایت، پخش خودکار، اعلانهای فشاری و سیستمهای توصیه شخصیسازیشده که قانون خدمات دیجیتال (DSA) اتحادیه اروپا را نقض میکنند، با جریمه روبرو است.
پلتفرم اشتراکگذاری عکس فلیکر در حال اطلاعرسانی به کاربران درباره یک نقض احتمالی دادهها است، پس از اینکه یک آسیبپذیری در ارائهدهنده خدمات ایمیل شخص ثالث، نامهای واقعی، آدرسهای ایمیل، آدرسهای IP و فعالیتهای حساب کاربری آنها را در معرض خطر قرار داد.
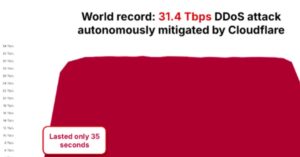
باتنت انکار سرویس توزیعشده (DDoS) معروف به AISURU/Kimwolf مسئول حملهای رکوردشکن شناخته شد که به اوج 31.4 ترابیت بر ثانیه (Tbps) رسید و تنها 35 ثانیه طول کشید. کلودفلر که بهطور خودکار این فعالیت را شناسایی و خنثی کرد، اعلام کرده که این حمله بخشی از تعداد رو به رشد حملات HTTP DDoS فوقحجمی است که توسط این باتنت در سهماهه چهارم سال 2025 انجام شده است.