دو مرد اهل کانکتیکات با اتهامات فدرال مواجه هستند به دلیل کلاهبرداری ادعایی از FanDuel و سایر سایتهای قمار آنلاین به مبلغ ۳ میلیون دلار طی چندین سال با استفاده از هویتهای سرقت شده تقریباً ۳۰۰۰ قربانی.

 73
مایکروسافت در حال بررسی یک مشکل جاری در Exchange Online است که به اشتباه ایمیلهای قانونی را به عنوان فیشینگ علامتگذاری کرده و آنها را قرنطینه میکند.
کمیسیون اروپا پس از یافتن شواهدی مبنی بر هک شدن پلتفرم مدیریت دستگاههای موبایل خود، در حال بررسی یک نقض امنیتی است.
OpenClaw (که قبلاً Moltbot و Clawdbot نام داشت) اعلام کرده است که با VirusTotal متعلق به گوگل همکاری میکند تا مهارتهایی که به ClawHub، بازار مهارتهای آن، آپلود میشوند را اسکن کند، این اقدام بخشی از تلاشهای گستردهتر برای تقویت امنیت اکوسیستم عاملمحور است. "تمام مهارتهای منتشر شده در ClawHub اکنون با استفاده از هوش تهدید VirusTotal، از جمله قابلیت جدید Code Insight آنها، اسکن میشوند."
یک ابزار جدید متنباز و چند پلتفرمی به نام Tirith میتواند حملات homoglyph را در محیطهای خط فرمان با تجزیه و تحلیل URLها در دستورات تایپ شده شناسایی کرده و اجرای آنها را متوقف کند.
اداره فدرال حفاظت از قانون اساسی آلمان (Bundesamt für Verfassungsschutz یا BfV) و اداره فدرال امنیت اطلاعات (BSI) یک هشدار مشترک مبنی بر یک کمپین سایبری مخرب توسط یک عامل تهدید احتمالاً حمایتشده توسط دولت منتشر کردهاند که شامل انجام حملات فیشینگ از طریق اپلیکیشن پیامرسان سیگنال است. تمرکز بر اهداف عالیرتبه است.
یک گروه تهدید جاسوسی سایبری جدید وابسته به دولت با نام TGR-STA-1030/UNC6619، عملیاتی در مقیاس جهانی با عنوان «کمپینهای سایه» انجام داده که در آن زیرساختهای دولتی ۱۵۵ کشور را هدف قرار داده است.
یک ارائهدهنده بزرگ درگاه پرداخت و راهکارهای پرداخت در ایالات متحده اعلام کرده که یک حمله باجافزاری سیستمهای کلیدی را از دسترس خارج کرده و باعث قطعی گستردهای شده که بر خدمات متعدد تأثیر گذاشته است. این حادثه روز جمعه آغاز شد و به سرعت به یک اختلال سراسری در پلتفرم BridgePay تبدیل شد.
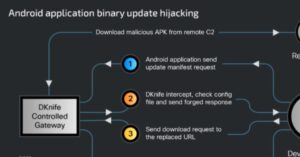
محققان امنیت سایبری چارچوب نظارت بر دروازه و مهاجم-در-میانه (AitM) به نام DKnife را که از سال 2019 توسط عوامل تهدید مرتبط با چین اداره میشود، افشا کردهاند. این چارچوب شامل هفت ایمپلنت مبتنی بر لینوکس است که برای انجام بازرسی عمیق بسته، دستکاری ترافیک و تحویل بدافزار از طریق روترها و دستگاههای لبه طراحی شدهاند.
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) به سازمانهای شاخه اجرایی غیرنظامی فدرال (FCEB) دستور داده است تا مدیریت چرخه عمر داراییها را برای دستگاههای شبکه لبهای تقویت کرده و دستگاههایی که دیگر بهروزرسانیهای امنیتی از سازندگان تجهیزات اصلی (OEM) دریافت نمیکنند را طی 12 تا 18 ماه آینده حذف نمایند. این آژانس اعلام کرد که این اقدام به منظور کاهش بدهی فنی و به حداقل رساندن ریسک است.