145
مایکروسافت روز شنبه بهروزرسانیهای اضطراری و خارج از برنامه را برای ویندوز ۱۰، ویندوز ۱۱ و ویندوز سرور منتشر کرد تا مشکلی را که از باز شدن نسخه کلاسیک Microsoft Outlook هنگام استفاده از فایلهای PST ذخیره شده در فضای ابری جلوگیری میکرد، برطرف کند.
یک حمله سایبری که در اواخر دسامبر ۲۰۲۵ شبکه برق لهستان را هدف قرار داد، به گروه هکری Sandworm حمایتشده توسط دولت روسیه مرتبط شده است که تلاش کرد بدافزار مخرب جدید پاککننده داده به نام DynoWiper را در طول حمله مستقر کند.
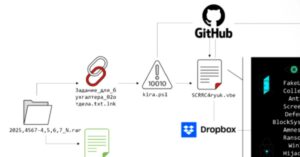
یک کمپین فیشینگ چند مرحلهای جدید مشاهده شده است که کاربران در روسیه را با باجافزار و یک تروجان دسترسی از راه دور به نام Amnesia RAT هدف قرار میدهد.
گروه هکری دولت روسیه به نام Sandworm مسئول آنچه که به عنوان "بزرگترین حمله سایبری" علیه سیستم برق لهستان در هفته آخر دسامبر ۲۰۲۵ توصیف شده، شناخته شد. وزیر انرژی این کشور اعلام کرد که این حمله ناموفق بوده است.
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) روز جمعه یک آسیبپذیری امنیتی حیاتی که سرور Broadcom VMware vCenter را تحت تأثیر قرار میدهد و در ژوئن 2024 وصله شده بود را به فهرست آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) خود اضافه کرد، با استناد به شواهدی از سوءاستفاده فعال در محیط واقعی. آسیبپذیری مورد نظر CVE-2024-37079 (امتیاز CVSS: 9.8) است که به سرریز حافظه پشته (heap overflow) اشاره دارد
گروه هکری کره شمالی Konni (Opal Sleet, TA406) از بدافزار PowerShell تولیدشده توسط هوش مصنوعی برای هدف قرار دادن توسعهدهندگان و مهندسان در بخش بلاکچین استفاده میکند.
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) روز پنجشنبه چهار نقص امنیتی را به کاتالوگ آسیبپذیریهای شناختهشده مورد سوءاستفاده (KEV) خود اضافه کرد و به شواهدی از سوءاستفاده فعال در محیط واقعی اشاره نمود. فهرست آسیبپذیریها به شرح زیر است - CVE-2025-68645 (امتیاز CVSS: 8.8) - یک آسیبپذیری PHP remote file inclusion در Synacor Zimbra Collaboration Suite (ZCS) که میتواند به مهاجم اجازه دهد
باند اخاذی ShinyHunters ادعا میکند پشت موج حملات فیشینگ صوتی جاری علیه حسابهای ورود یکپارچه (SSO) در اکتا، مایکروسافت و گوگل قرار دارد که به مهاجمان امکان نفوذ به پلتفرمهای SaaS شرکتی و سرقت دادههای شرکت برای اخاذی را میدهد.
فورتینت به طور رسمی تأیید کرده است که در حال کار بر روی رفع کامل آسیبپذیری دور زدن احراز هویت FortiCloud SSO است، پس از گزارشهایی مبنی بر فعالیت بهرهبرداری جدید بر روی فایروالهای کاملاً وصله شده. "در ۲۴ ساعت گذشته، تعدادی مورد را شناسایی کردهایم که در آنها بهرهبرداری بر روی دستگاهی انجام شده که به طور کامل به آخرین نسخه در زمان حمله ارتقا یافته بود، که نشاندهنده یک آسیبپذیری جدید است
 72
تیکتاک روز جمعه به طور رسمی اعلام کرد که یک سرمایهگذاری مشترک تشکیل داده است که به این اپلیکیشن بسیار محبوب اشتراکگذاری ویدیو اجازه میدهد تا به فعالیت خود در ایالات متحده ادامه دهد.