



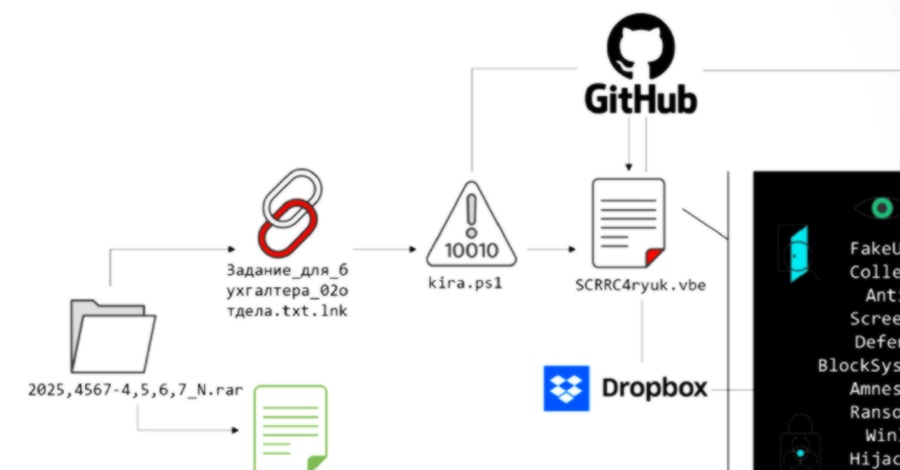
زنجیره حمله با فایلهای میانبر ویندوز (LNK) با نامهای روسی و پسوند دوگانه آغاز میشود که پس از اجرا، اسکریپت پاورشل را از GitHub دریافت کرده و مراحل بعدی را فعال میکند. بدافزار پس از غیرفعال کردن مکانیزمهای امنیتی و بازیابی، دو بار نهایی را مستقر میکند: Amnesia RAT که قادر به سرقت دادههای گسترده از مرورگرها، کیف پولهای ارزهای دیجیتال، و کنترل کامل از راه دور است، و باجافزاری مشتق از خانواده Hakuna Matata که فایلها را رمزگذاری کرده و آدرسهای کیف پول ارزهای دیجیتال را در کلیپبورد با آدرسهای مهاجم جایگزین میکند. این حمله بدون بهرهبرداری از آسیبپذیریهای نرمافزاری، صرفاً با سوءاستفاده از ویژگیهای بومی ویندوز به سازماندهی کامل سیستم دست مییابد.
کلمات کلیدی : فیشینگ چندمرحلهای, باجافزار, Amnesia RAT, مهندسی اجتماعی, غیرفعالسازی دیفندر, رمزگذاری فایل

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.