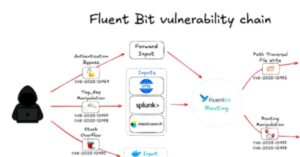
محققان امنیت سایبری پنج آسیبپذیری در Fluent Bit، یک عامل تلهمتری متنباز و سبکوزن، کشف کردهاند که میتواند برای به خطر انداختن و تصرف زیرساختهای ابری به هم زنجیر شود.
 66
آسیبپذیری در بسته 'node-forge'، کتابخانه رمزنگاری جاوااسکریپت محبوب، میتواند برای دور زدن تأیید امضاها از طریق ساخت دادههایی که معتبر به نظر میرسند مورد سوءاستفاده قرار گیرد.
کامکست ۱.۵ میلیون دلار جریمه برای تسویه تحقیقات کمیسیون ارتباطات فدرال در مورد نقض امنیت دادههای فروشنده در فوریه ۲۰۲۴ که اطلاعات شخصی نزدیک به ۲۷۵ هزار مشتری را فاش کرد، پرداخت خواهد کرد.
منطقه سلطنتی کنزینگتون و چلسی (RBKC) و شورای شهر وستمینستر (WCC) اعلام کردند که در پی یک مسئله امنیت سایبری، با اختلال در خدمات مواجه هستند.
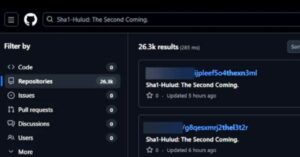
چندین فروشنده امنیتی در مورد موج دوم حملات هدفگیری رجیستری npm هشدار میدهند که یادآور حمله Shai-Hulud است. کمپین جدید زنجیره تأمین به نام Sha1-Hulud صدها بسته npm را به خطر انداخته است.
 60
تحقیقات جدید CrowdStrike نشان داده که مدل استدلال هوش مصنوعی DeepSeek-R1 در پاسخ به درخواستهایی که حاوی موضوعات سیاسی حساس چین هستند، آسیبپذیریهای امنیتی بیشتری تولید میکند.
یک نقص امنیتی که اخیراً در سرویسهای بهروزرسانی سرور ویندوز مایکروسافت (WSUS) رفع شده است، توسط مهاجمان برای توزیع بدافزاری به نام ShadowPad مورد سوءاستفاده قرار گرفته است.
 123
صدها نسخه تروجانشده از بستههای معروف مانند Zapier، ENS Domains، PostHog و Postman در رجیستری npm در کمپین جدید زنجیره تأمین Shai-Hulud کاشته شدهاند.
دانشگاه هاروارد در آخر هفته اعلام کرد که سیستمهای امور فارغالتحصیلان و توسعه آن در یک حمله فیشینگ صوتی مورد نفوذ قرار گرفته و اطلاعات شخصی دانشجویان، فارغالتحصیلان، اهداکنندگان، کارکنان و اعضای هیئت علمی در معرض خطر قرار گرفته است.
 76
مایکروسافت در حال آزمایش قابلیت اختیاری جدیدی است که File Explorer را در پسزمینه پیشبارگذاری میکند تا زمان راهاندازی در سیستمهای ویندوز 11 بهبود یابد