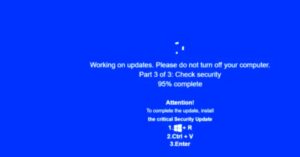
محققان امنیت سایبری توجه را به کمپین جدیدی جلب میکنند که از ترکیب طعمههای ClickFix و وبسایتهای جعلی بزرگسالان برای فریب کاربران جهت اجرای دستورات مخرب تحت پوشش آپدیت امنیتی "حیاتی" ویندوز استفاده میکند.
تهدیدکنندهای به نام ToddyCat روشهای جدیدی را برای دسترسی به دادههای ایمیل شرکتی اتخاذ کرده است، از جمله استفاده از ابزار سفارشی TCSectorCopy برای سرقت توکنهای OAuth 2.0 از مرورگر کاربران.
محققان امنیت سایبری جزئیات کمپین جدیدی را فاش کردهاند که از فایلهای Blender Foundation برای تحویل یک سارق اطلاعات به نام StealC V2 استفاده کرده است. این عملیات مداوم که حداقل شش ماه فعال بوده، شامل کاشتن فایلهای مخرب .blend در پلتفرمهایی مانند CGTrader است.
شرکت مدیریت ریسک Crisis24 تأیید کرده که پلتفرم OnSolve CodeRED آن مورد حمله سایبری قرار گرفته که سیستمهای اعلان اضطراری مورد استفاده دولتهای ایالتی و محلی، ادارههای پلیس و آژانسهای آتشنشانی در سراسر ایالات متحده را مختل کرده است.
FBI در مورد افزایش طرحهای کلاهبرداری تصاحب حساب (ATO) هشدار میدهد و اعلام میکند که مجرمان سایبری با جعل هویت موسسات مالی مختلف، از ابتدای سال بیش از ۲۶۲ میلیون دلار در حملات ATO سرقت کردهاند.
آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) روز دوشنبه هشداری صادر کرد مبنی بر اینکه مهاجمان به طور فعال از جاسوس افزارهای تجاری و تروجانهای دسترسی از راه دور (RAT) برای هدف قرار دادن کاربران اپلیکیشنهای پیامرسان موبایل استفاده میکنند.
تور بهبود رمزگذاری و امنیت برای ترافیک مدار را با جایگزینی الگوریتم رمزگذاری رله قدیمی tor1 با طراحی جدیدی به نام Counter Galois Onion (CGO) اعلام کرده است

 68
مایکروسافت در حال بررسی قطعی سرویس Exchange Online است که مانع از دسترسی مشتریان به صندوقهای پستی خود با استفاده از کلاینت دسکتاپ کلاسیک Outlook میشود.
 70
مایکروسافت اعلام کرده که از ژانویه ۲۰۲۶ یک کنترلکننده تماس جدید برای Teams اضافه خواهد کرد تا زمان راهاندازی را کاهش دهد و عملکرد تماسها را برای کلاینت دسکتاپ ویندوز بهبود بخشد.
هزاران اعتبارنامه، کلیدهای احراز هویت و دادههای پیکربندی که بر سازمانهای بخشهای حساس تأثیر میگذارند، در قطعهکدهای JSON قابل دسترسی عمومی که به ابزارهای آنلاین JSONFormatter و CodeBeautify برای قالببندی و ساختاردهی کد ارسال شدهاند، قرار دارند.