 123
OpenAI به برخی از مشتریان ChatGPT API اطلاع میدهد که اطلاعات شناسایی محدودی پس از نقض امنیتی در ارائهدهنده تجزیه و تحلیل شخص ثالث Mixpanel فاش شده است.
موج دوم حمله زنجیره تأمین Shai-Hulud پس از به خطر انداختن بیش از ۸۳۰ بسته در رجیستری npm، به اکوسیستم Maven نیز سرایت کرده است.
بدافزار باتنت جدیدی مبتنی بر Mirai با نام 'ShadowV2' مشاهده شده که دستگاههای IoT شرکتهای D-Link، TP-Link و سایر تولیدکنندگان را با سوءاستفاده از آسیبپذیریهای شناخته شده هدف قرار میدهد.
بخش مالی کره جنوبی هدف حملهای پیچیده به زنجیره تأمین قرار گرفته که منجر به استقرار باجافزار Qilin شده است. این عملیات قابلیتهای گروه بزرگ RaaS یعنی Qilin را با مشارکت احتمالی بازیگران وابسته به دولت کره شمالی ترکیب کرده است.
محققان امنیت سایبری افزونه مخربی جدید در فروشگاه وب کروم کشف کردهاند که قادر است انتقال مخفیانه سولانا را به تراکنش مبادله تزریق کرده و وجوه را به کیف پول ارزهای دیجیتال تحت کنترل مهاجم منتقل کند.
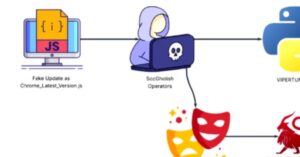
عاملان تهدید پشت خانواده بدافزار RomCom یک شرکت مهندسی عمران آمریکایی را از طریق لودر جاوا اسکریپت SocGholish هدف قرار دادند تا Mythic Agent را تحویل دهند.
اداره تحقیقات فدرال آمریکا (FBI) هشدار داده که مجرمان سایبری در حال جعل هویت موسسات مالی با هدف سرقت پول یا اطلاعات حساس برای تسهیل طرحهای کلاهبرداری تصاحب حساب (ATO) هستند.
 76
مایکروسافت روز سهشنبه به کاربران هشدار داد که کلیدهای امنیتی FIDO2 ممکن است پس از نصب بهروزرسانیهای ویندوز که از بهروزرسانی پیشنمایش سپتامبر ۲۰۲۵ منتشر شدهاند، هنگام ورود به سیستم درخواست وارد کردن PIN کنند.
 86
از اواسط تا اواخر اکتبر ۲۰۲۶، مایکروسافت امنیت سیستم احراز هویت Entra ID را در برابر حملات تزریق اسکریپت خارجی تقویت خواهد کرد
ایسوس فریمویر جدیدی برای رفع نه آسیبپذیری امنیتی منتشر کرده است که شامل یک نقص بحرانی دور زدن احراز هویت در روترهای دارای AiCloud فعال میباشد.