






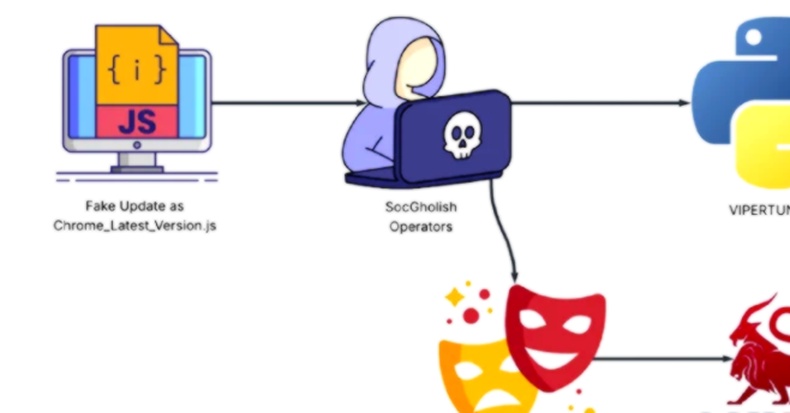
گروه تهدیدگر پشت خانواده بدافزار RomCom برای اولین بار از بارگذار جاوااسکریپت SocGholish برای هدف قرار دادن یک شرکت مهندسی عمران آمریکایی و تحویل Mythic Agent استفاده کرده است. محققان Arctic Wolf Labs این فعالیت را با اطمینان متوسط تا بالا به واحد ۲۹۱۵۵ سازمان اطلاعات نظامی روسیه (GRU) نسبت دادهاند. شرکت هدف قرار گرفته در گذشته برای شهری با روابط نزدیک با اوکراین کار کرده بود.
SocGholish که توسط گروه TA569 اداره میشود، به عنوان کارگزار دسترسی اولیه عمل کرده و به سایر تهدیدگران اجازه نصب طیف وسیعی از بارهای مخرب را میدهد. این حمله شامل نمایش هشدارهای جعلی بهروزرسانی مرورگر در وبسایتهای مشروع اما آسیبپذیر است تا کاربران را فریب دهد. در حمله تحلیل شده، زمان از آلودگی اولیه تا تحویل بارگذار RomCom کمتر از ۳۰ دقیقه بود و تحویل تنها پس از تأیید دامنه Active Directory هدف انجام میشد. این توسعه نشاندهنده علاقه مداوم گروه RomCom به هدف قرار دادن اوکراین یا نهادهای کمککننده به این کشور است.
کلمات کلیدی : RomCom malware, SocGholish جاوااسکریپت, GRU روسیه, Mythic Agent, TA569 گروه, Active Directory هدف

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.