


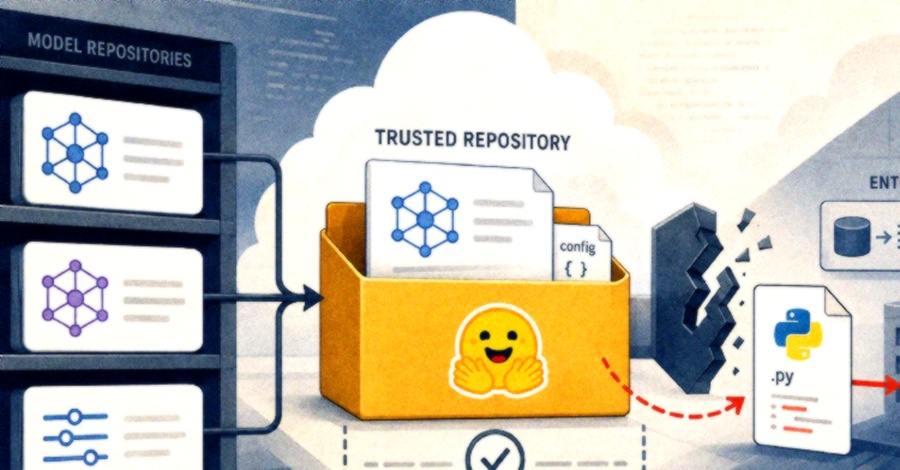
این آسیبپذیریها در نسخه ۰.۳۸.۰ کتابخانه Diffusers که اوایل می ۲۰۲۶ منتشر شد، برطرف گردیدهاند. با توجه به اینکه این بسته نرمافزاری تنها در ژوئیه ۲۰۲۶ بیش از ۸.۱ میلیون بار دانلود شده و بهطور گسترده در محیطهای سازمانی، سیستمهای CI/CD و تصاویر کانتینری بهکار میرود، دامنه تأثیر این نقصها قابلتوجه است. محققان هشدار دادند که «دانلود یک مدل بهظاهر عادی میتواند بهسادگی به بردار اجرای کد دلخواه تبدیل شود» و تأکید کردند که مخازن مدلهای هوش مصنوعی (AI) باید بهمثابه کد غیرقابلاعتماد تلقی شوند. به کاربرانی که امکان بهروزرسانی فوری ندارند، توصیه شده است تنها از منابع کاملاً معتبر و بررسیشده بارگذاری کنند و پیش از اجرا، فایلهای اسنپشات را از نظر وجود فایلهای پایتون غیرمنتظره بررسی نمایند.
کلمات کلیدی : آسیبپذیری Diffusers, Hugging Face امنیت, FaceHugger CVE, اجرای کد دلخواه هوش مصنوعی, آسیبپذیری TOCTOU, مخازن مدل هوش مصنوعی

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.