



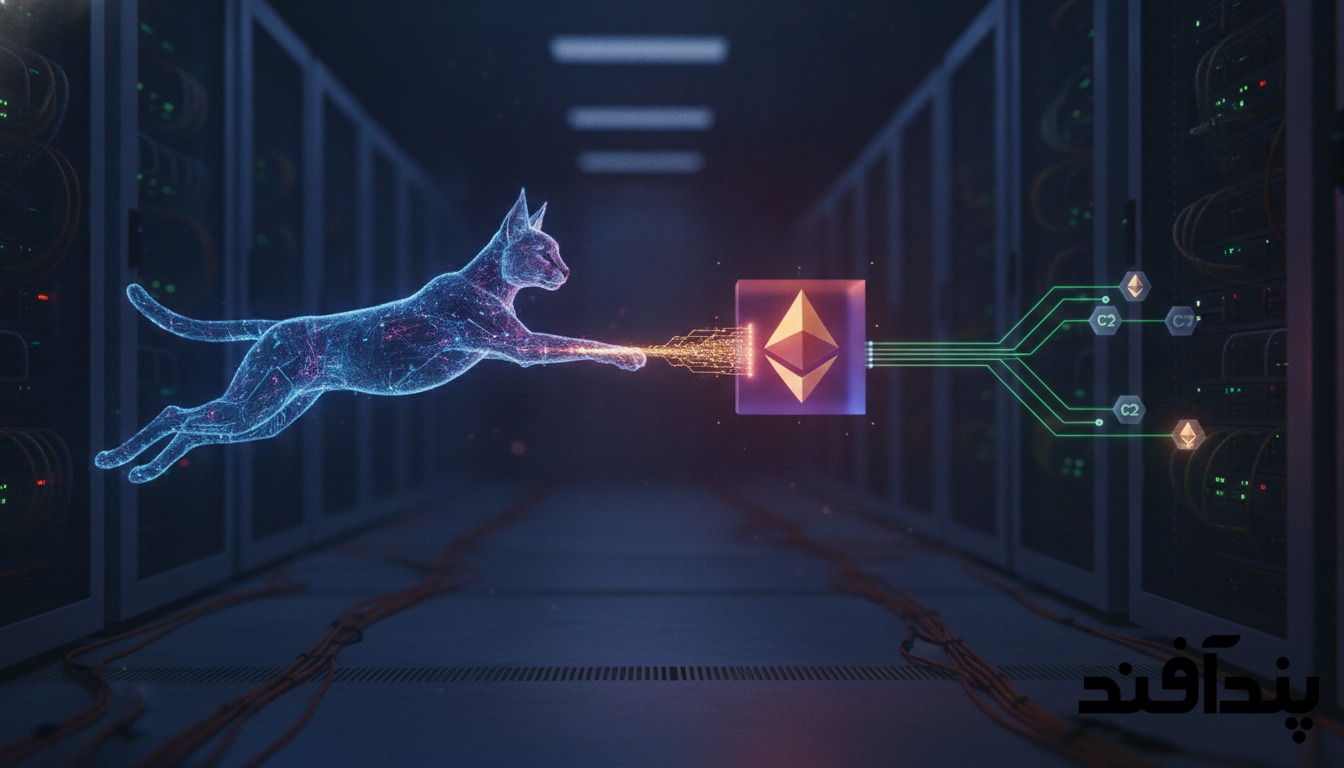
از ویژگیهای فنی قابلتوجه گوکاراکال، مکانیزم پشتیبان مبتنی بر بلاکچین اتریوم (Ethereum) برای برقراری ارتباط با سرور فرمان و کنترل است؛ در صورت شکست ارتباط با سرور اصلی، بدافزار با ارسال درخواست eth_getStorageAt به یک نقطه پایانی عمومی Ethereum JSON-RPC، آدرس جایگزین ذخیرهشده در یک قرارداد هوشمند (smart contract) را دریافت و ارتباط را از طریق آن ادامه میدهد. آرکتیک ولف تصریح کرده که «این مکانیزم، کل کانال فرمان و کنترل بدافزار را روی شبکه اتریوم قرار نمیدهد»، بلکه تنها امکان تغییر آدرس جایگزین را بدون نیاز به ارسال نسخه جدید بدافزار فراهم میکند. این شرکت هنوز شاهدی از اجرای موفق این مکانیزم پشتیبان روی میزبان آلوده در نفوذ ژوئن ارائه نکرده است. دارک کاراکال پیشتر نیز در سالهای ۲۰۱۸، ۲۰۲۰ و ۲۰۲۱ در ارتباط با فعالیتهای مشابه در آمریکای لاتین، از جمله در ونزوئلا، شناسایی شده بود. آرکتیک ولف همچنین با اطمینان متوسط به فعالیتهای منطقهای گستردهتر در کشورهایی مانند برزیل، اکوادور، شیلی، کلمبیا، السالوادور و اروگوئه اشاره کرده، اما این کشورها را بهعنوان قربانیان تأییدشده معرفی نکرده است. این شرکت مجموعهای از شاخصهای نفوذ (IoCs) شامل یک قاعده YARA، هشهای SHA-256، دامنهها، آدرسهای IP، و شاخصهای مرتبط با قرارداد و کیف پول اتریوم را منتشر کرده و اعلام کرده که مجموعه کامل این اطلاعات تنها برای مشتریانش در دسترس است.
کلمات کلیدی : بدافزار GoCaracal, گروه Dark Caracal, بدافزار Bandook, حمله سایبری ونزوئلا, فرمان و کنترل مبتنی بر بلاک چین, شاخصهای نفوذ IoC

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.