


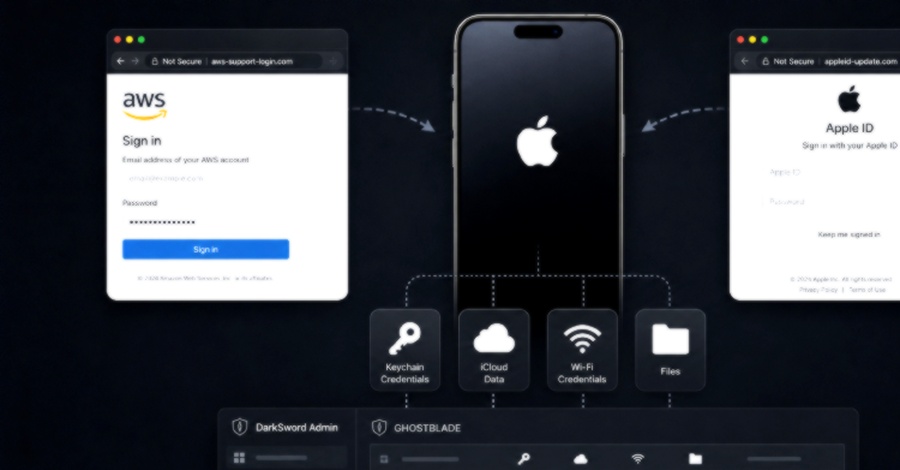
یک عامل تهدید ناشناس چینی با بهرهگیری از نسخه فاششده کیت بهرهبرداری (exploit kit) دارکسورد (DarkSword)، کمپینی گسترده علیه دستگاههای اپل iOS راهاندازی کرده است. پلتفرم مدیریت سطح حمله سنسیس (Censys) اعلام کرد این عامل تهدید بیش از ۱۰۰ دامنه وب را اداره میکند که اغلب صفحات ورود جعلی آمازون وب سرویس (AWS) هستند و بر روی همان دامنهای میزبانی میشوند که کیت بهرهبرداری را در خود جای داده است. زیرساخت این حمله عمدتاً در هنگکنگ متمرکز است، اما به ژاپن، ایالات متحده و اروپا نیز گسترش یافته است. دارکسورد که پیشتر توسط گروه اطلاعات تهدید گوگل (GTIG)، آیوریفای (iVerify) و لوکاوت (Lookout) شناسایی و مستند شده، یک کیت بهرهبرداری زنجیرهکامل (full-chain exploit kit) است که نسخههای ۱۸.۴ تا ۱۸.۷ سیستمعامل iOS را هدف قرار میدهد و از آبشخورهای آبی (watering holes) برای اجرای بدافزار سارق اطلاعات گوستبلید (GHOSTBLADE) استفاده میکند. این بدافزار پس از نفوذ موفق، ماژولهای استخراج اطلاعات کلیدواژه (keychain)، اعتبارنامههای آیکلاد (iCloud) و وایفای را فعال کرده و دادههای سرقتشده را به سرورهای تحت کنترل مهاجم ارسال میکند. شواهد موجود از جمله کامنتهای کد به زبان روسی در سورسکد فاششده، وجود پنل مدیریتی با نام گروه «亚太集团» (گروه آسیا-پاسیفیک) و یک لینک تماس تلگرامی، اولین کانال ارتباطی مستقیمی است که محققان برای این عامل تهدید شناسایی کردهاند.
کلمات کلیدی : کیت بهرهبرداری دارکسورد, بدافزار GHOSTBLADE, حمله سایبری iOS, فیشینگ AWS, عامل تهدید چینی, زیرساخت حمله هنگکنگ

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.