


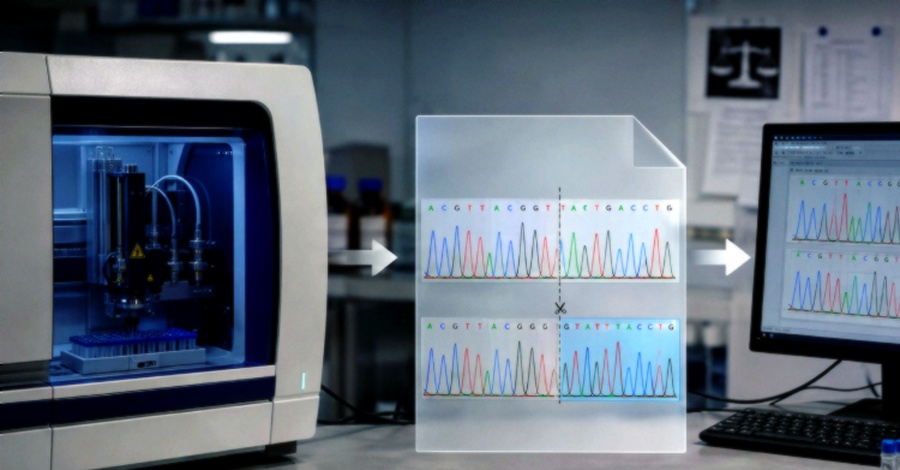
نیتان آدامز، مهندس سیستم در Forensic Bioinformatics، در آزمایشی که نتایج آن در وال استریت ژورنال منتشر شد، با استفاده از هوش مصنوعی Claude شرکت Anthropic در حدود ۴۵ دقیقه موفق به دستکاری موفقیتآمیز یک فایل شد؛ کدی که اسکنهای دو پروفایل DNA مجزا را در فایلی ادغام کرد که به نظر میرسید از سال ۲۰۱۵ دستنخورده مانده است و هیچ هشداری در نرمافزار تحلیل رایج آزمایشگاهها ایجاد نکرد. محققان اعلام کردند این آسیبپذیری احتمالاً از سال ۱۹۹۵ در فایلهای دیجیتال تولیدشده توسط دستگاههای آزمایشگاههای جنایی وجود داشته و روشی برای شناسایی دستکاریهای احتمالی پیشین یافت نشده است. Thermo Fisher اعلام کرد از هیچ موردی از بهرهبرداری واقعی از این آسیبپذیری آگاه نیست و به مشتریان توصیه کرد بهروزرسانیهای مربوطه را نصب کنند.
کلمات کلیدی : آسیبپذیری امنیتی Thermo Fisher,دستکاری فایل DNA,نرمافزار Applied Biosystems,CVE-2026-17583,امنیت آزمایشگاه جنایی,دستکاری شواهد DNA

نظر شما چیست؟
خوشحال میشویم نظر شما را بدانیم. نظری بنویسید.