آرشیو "مرداد, 1405"
جزئیات اکسپلویت عمومی منتشرشده در ۲۷ جولای نشان میدهد که چگونه یک درخواست بدون احراز هویت میتواند به تابع eval() در PHP داخل vBulletin دسترسی پیدا کرده و کد مخرب را روی سرور فروم وصلهنشده اجرا کند. این حمله نیازی به حساب کاربری، دسترسی مدیریتی یا تعامل کاربر دیگری ندارد.
n8n یک آسیبپذیری با شدت بالا در expression-sandbox را وصله کرده است که میتوانست به یک ویرایشگر احراز هویتشده Workflow اجازه دهد دستورات سیستمعامل را روی سرور میزبان این پلتفرم اتوماسیون اجرا کند. شرکت Security Joes این نقص را هنگام بررسی وصله فوریه n8n برای CVE-2026-27577 کشف کرد. نسخههای آسیبپذیر شامل کمتر از 2.31.5 و بزرگتر یا مساوی 2.32.0 و کمتر از 2.32.1 میشوند.
محققان امنیت سایبری یک کمپین فیشینگ با موضوع مایکروسافت تیمز را شناسایی کردهاند که از طعمههای «سند امن» برای توزیع ابزارهای قانونی مدیریت و نظارت از راه دور (RMM) استفاده میکند. قربانیان از طریق زیرساخت وب آلوده به یک صفحه جعلی مایکروسافت استور هدایت میشوند که ادعا میکند برای باز کردن سند اشتراکی، باید مایکروسافت تیمز بهروزرسانی شود.
گروه جرایم سایبری مرتبط با چین که از طعمههای فیشینگ مرتبط با مالیات بر درآمد برای هدف قرار دادن مالیاتدهندگان هندی، متخصصان مالیاتی و تیمهای مالی شرکتها استفاده میکند، مشاهده شده که از یک سرویس کریپتر پیشرفته به نام Cruciferra بهره میبرد. بر اساس تحلیل جدید Proofpoint، Cruciferra توسط خوشههای مختلف تهدید سایبری برای توزیع طیف گستردهای از ابزارهای دسترسی از راه دور مورد استفاده قرار گرفته است.
محققان امنیت سایبری فعالیتهای مخرب جدیدی را از سوی یک عامل تهدید مرتبط با آسیای شرقی شناسایی کردهاند که نهادهای دولتی خاورمیانه را هدف قرار میدهد. این نفوذها منجر به استقرار خانوادههای بدافزاری جدید و پیشتر گزارشنشدهای با نامهای TELESHIM، MIXEDKEY و BINDCLOAK شدهاند.
گیتهاب یک مکانیزم انتظار جدید در Dependabot معرفی کرده است که به این ابزار اجازه میدهد حداقل سه روز پس از انتشار یک نسخه، قبل از باز کردن درخواست pull صبر کند تا از پذیرش بستههای مخرب جلوگیری شود.
شرکت کوکاکولا تأیید کرد که هکرها در جریان یک حمله باجافزاری در اوایل این ماه، اطلاعاتی را از شرکت تابعه لبنیاتی آن، Fairlife، به سرقت بردهاند.
باند اخاذی ShinyHunters مسئولیت نقض اخیر دادههای Ernst & Young را بر عهده گرفته و اعلام کرده که از طریق یک حمله زنجیره تأمین، اطلاعات اعتباری برخی از سیستمهای این شرکت را به دست آورده است.
گیتهاب و PyPI (فهرست بستههای پایتون) یک مکانیزم مبتنی بر زمان در ابزار مدیریت وابستگی Dependabot معرفی کردهاند تا در برابر حملات زنجیره تامین محافظت کرده و تأثیر آنها را محدود کنند.
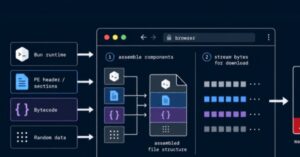
یک عملیات بدافزار تبلیغاتی با نام SourTrade مرورگر قربانیان را مجبور میکند تا فایل اجرایی نهایی ویندوز را خودشان بسازند؛ این عملیات از یک محیط اجرایی قانونی Bun بهعنوان پایه استفاده میکند و بهجای ارائه یک فایل مخرب کامل از یک URL ثابت، بدافزار را به صورت قطعهقطعه تحویل میدهد. شرکت Confiant که جزئیات این کمپین را در ۲۳ ژوئیه ۲۰۲۶ منتشر کرد، اعلام نمود که این عملیات از اواخر سال ۲۰۲۴ فعال بوده و با جعل هویت TradingView، Solana و Luno، معاملهگران خرده را هدف قرار داده است.