آرشیو "تیر, 1405"
 60
اوپنایآی روز جمعه سه نسخه از GPT-5.6 با نامهای Sol، Terra و Luna را به عنوان پیشنمایش محدود برای تعداد کمی از شرکتها در چارچوب همکاری مستمر با دولت ایالات متحده منتشر کرد. Sol قدرتمندترین مدل است، Terra تعادلی میان کارایی و قدرت برقرار میکند و Luna برای سرعت و مقرونبهصرفه بودن بهینهسازی شده است.
یافتههای جدید Infoblox نشان میدهد که بیش از ۲۳۶,۰۰۰ وبسایت از قالبهای کلاهبرداری سرمایهگذاری ساختهشده با فریمورک توسعه اپلیکیشن متنباز چینی DCloud Uni-App استفاده میکنند. این قالبها صرافیهای جعلی رمزارز، عملیات کلاهبرداری چندزبانه، شبکههای فیشینگ واتساپ، پلتفرمهای قمار تقلبی و جعل هویت برندها را پشتیبانی میکنند.
یک گروه تهدید پیشرفته مستمر (APT) روسی به تکامل و گسترش زرادخانه بدافزاری خود در قالب حملات سایبری مداوم علیه اوکراین در طول سال ۲۰۲۵ ادامه داده است. شرکت امنیت سایبری اسلواکی ESET اعلام کرد که ۳۵ کمپین فیشینگ هدفمند مجزا توسط گامارِدون علیه اهداف جدید مشاهده کرده که بیشتر آنها در نیمه دوم سال رخ دادهاند.
مایکروسافت یک عملیات مخرب طولانیمدت افزونهها را در فروشگاه Edge Add-ons متوقف کرد که محتوای مخرب خود را درون فایلهای تصویری و فونت معمولی پنهان میکرد و روزها پس از نصب برای سرقت اطلاعات ورود و اجرای تقلب تبلیغاتی فعال میشد. این شرکت آن را StegoAd نامیده که ترکیبی از استگانوگرافی و ادویر است و ۱۱۹ افزونه را به یک عامل تهدید نسبت میدهد که گفته میشود حداقل از سال ۲۰۲۱ فعال بوده است.
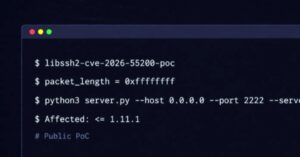
یک اثبات مفهوم عمومی برای CVE-2026-55200 منتشر شده است؛ این آسیبپذیری بحرانی در libssh2 به یک سرور SSH مخرب یا در معرض خطر اجازه میدهد تا خرابی حافظه را در سمت کلاینت متصلشونده ایجاد کند و احتمال اجرای کد وجود دارد. بدون نیاز به اعتبارنامه یا تعامل کاربر. این باگ تمام نسخهها تا 1.11.1 را تحت تأثیر قرار میدهد و امتیاز CVSS 4.0 آن 9.2 است.
محققان امنیت سایبری دو بسته npm ربودهشده و مجموعهای از بستههای Go را کشف کردهاند که برای استقرار یک سارق اطلاعات مبتنی بر پایتون روی سیستمهای ویندوز، لینوکس و macOS طراحی شدهاند.
هکرها از یک آسیبپذیری بحرانی بهتازگی افشاشده (CVE-2026-48558) در SimpleHelp سوءاستفاده میکنند تا بدافزار Djinn Stealer را مستقر کنند؛ این بدافزار سارق اطلاعات چندسکویی که پیشتر مستندسازی نشده بود، سیستمهای ویندوز، مکاواس و لینوکس را هدف قرار میدهد.
مهاجمان شروع به بهرهبرداری از یک آسیبپذیری بحرانی (CVE-2026-46817) در نرمافزار مالی Oracle E-Business Suite (EBS) کردهاند، این موضوع توسط شرکت اطلاعات تهدید Defused گزارش شده است.
بخش جنایی وزارت دادگستری آمریکا نزدیک به ۴۰۰ دامنه وب که برای پخش غیرقانونی مسابقات جام جهانی فیفا استفاده میشدند را توقیف کرد.
شرکت مخابراتی ژاپنی KDDI یک نقض داده را فاش کرد که در آن عوامل تهدید به یکی از سیستمهای ایمیل این شرکت که توسط پنج ارائهدهنده خدمات اینترنتی دیگر در این کشور استفاده میشود، دسترسی پیدا کردند.