آرشیو "فروردین, 1405"
محققان امنیت سایبری یک جعبهابزار دسترسی از راه دور با منشأ روسی کشف کردهاند که از طریق فایلهای میانبر مخرب ویندوز (LNK) که بهصورت پوشههای کلید خصوصی جعل هویت شدهاند، توزیع میشود. این جعبهابزار CTRL بر اساس گزارش Censys، با استفاده از .NET بهصورت سفارشی ساخته شده و شامل فایلهای اجرایی متعددی برای تسهیل فیشینگ اعتبارنامه، کیلاگینگ، هایجک پروتکل دسکتاپ از راه دور (RDP) و تونلسازی معکوس است.
سه خوشه فعالیت تهدیدی مرتبط با چین، یک سازمان دولتی در جنوب شرق آسیا را در قالب آنچه «عملیاتی پیچیده و با منابع گسترده» توصیف شده، هدف قرار دادهاند. این کمپینها منجر به استقرار خانوادههای مختلف بدافزاری از جمله HIUPAN، PUBLOAD، EggStremeFuel، EggStremeLoader و MASOL شدهاند.
F5 یک آسیبپذیری منع سرویس (DoS) در BIG-IP APM را به عنوان یک نقص بحرانی اجرای کد از راه دور (RCE) طبقهبندی مجدد کرده و هشدار داده است که مهاجمان از آن برای استقرار وبشل روی دستگاههای وصلهنشده سوءاستفاده میکنند.

 67
مایکروسافت یک بهروزرسانی پیشنمایش غیرامنیتی معیوب ویندوز ۱۱ را برای بررسی یک مشکل شناختهشده که خطاهای 0x80073712 را در حین نصب ایجاد میکند، پس گرفت.
 103
مهاجمان اکنون به طور فعال در حال بهرهبرداری از یک آسیبپذیری بحرانی در پلتفرم FortiClient EMS فورتینت هستند، این موضوع توسط شرکت اطلاعات تهدیدات Defused گزارش شده است.
کمیسیون اروپا نقض داده را پس از هک پلتفرم وب Europa.eu در یک حمله سایبری که توسط باند اخاذی ShinyHunters ادعا شده، تأیید کرد.
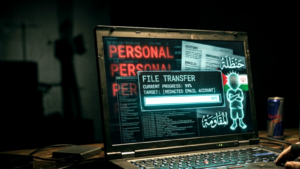
هکرهای هندله مرتبط با ایران به حساب ایمیل شخصی کاش پاتل، مدیر FBI نفوذ کرده و تصاویر و اسناد را منتشر کردند.
یک آسیبپذیری در افزونه وردپرسی Smart Slider 3 که بر روی بیش از ۸۰۰,۰۰۰ وبسایت فعال است، میتواند مورد سوءاستفاده قرار گیرد و به کاربران سطح مشترک اجازه دسترسی به فایلهای دلخواه روی سرور را بدهد.
عوامل تهدید مرتبط با ایران موفق شدند به حساب ایمیل شخصی کاش پاتل، مدیر اداره تحقیقات فدرال آمریکا (FBI)، نفوذ کرده و مجموعهای از تصاویر و اسناد را در اینترنت منتشر کنند. گروه هک هاندالا که این نفوذ را انجام داده، در وبسایت خود اعلام کرد که پاتل «اکنون نامش در فهرست قربانیان هک شده قرار خواهد گرفت.»
طبق گزارش Defused Cyber و watchTowr، یک نقص امنیتی بحرانی در Citrix NetScaler ADC و NetScaler Gateway با شناسه CVE-2026-3055 و امتیاز CVSS 9.3 در حال شناسایی فعال است. این آسیبپذیری ناشی از اعتبارسنجی ناکافی ورودی بوده و میتواند منجر به نشت اطلاعات حساس شود.