آرشیو "اردیبهشت, 1404"
 77
عوامل تهدید پشت پلتفرم فیشینگ-به-عنوان-سرویس (PhaaS) دارکولا، بهروزرسانیهای جدیدی را برای مجموعه جرایم سایبری خود با قابلیتهای هوش مصنوعی تولیدی (GenAI) منتشر کردهاند. این افزودنی موانع فنی برای ایجاد صفحات فیشینگ را کاهش میدهد و مجرمان کمتجربه فنی را قادر میسازد تا کلاهبرداریهای سفارشی را در عرض چند دقیقه راهاندازی کنند.
 81
چشمانداز در حال تکامل امنیت سایبری بهداشت و درمان - سازمانهای بهداشتی در سال ۲۰۲۵ با چالشهای بیسابقه امنیت سایبری مواجه هستند. با هدف قرار گیری فزاینده محیطهای فناوری عملیاتی و همگرایی سیستمهای IT و پزشکی که سطح حمله گستردهتری ایجاد میکند، رویکردهای سنتی امنیتی ناکافی ثابت شدهاند.
یک نقص امنیتی حیاتی در مرکز فرماندهی Commvault افشا شده که میتواند اجرای کد دلخواه در نصبهای آسیبپذیر را امکانپذیر کند. این آسیبپذیری با شناسه CVE-2025-34028 ردیابی میشود و امتیاز CVSS آن 9.0 از حداکثر 10.0 است.
 111
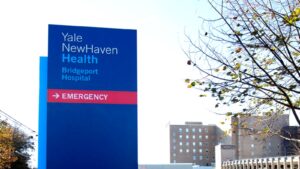
Yale New Haven Health (YNHHS) هشدار داده که مهاجمان سایبری اطلاعات شخصی ۵.۵ میلیون بیمار را در حمله سایبری اوایل این ماه سرقت کردهاند.
 94
مایکروسافت اعلام کرد که مشکل شناخته شدهای را که باعث خطاهای نادرست 0x80070643 در نصب هنگام استقرار بهروزرسانیهای محیط بازیابی ویندوز (WinRE) آپریل 2025 میشد، حل کرده است.
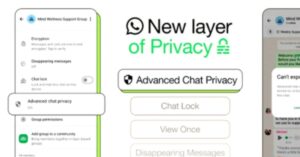
واتساپ لایه اضافی حریم خصوصی به نام "حریم خصوصی پیشرفته چت" را معرفی کرده که به کاربران اجازه میدهد شرکتکنندگان را از اشتراکگذاری محتوای مکالمات در چتهای معمولی و گروهها منع کنند.
 106
شکاف امنیتی قابل توجهی در امنیت زمان اجرای لینوکس که توسط رابط 'io_uring' ایجاد شده، به روتکیتها اجازه میدهد بدون شناسایی در سیستمها عمل کرده و نرمافزارهای امنیتی پیشرفته سازمانی را دور بزنند.
 117
چندین گروه تهدید مرتبط با کره شمالی به حملات علیه سازمانها و افراد در حوزه Web3 و ارزهای دیجیتال مرتبط شدهاند که انگیزه اصلی آنها مالی است.
 157
بازیگر تهدید UNC2428 مرتبط با ایران در اکتبر 2024 در حال ارسال بکدور MURKYTOUR به عنوان بخشی از کمپین مهندسی اجتماعی با موضوع شغلی علیه اسرائیل مشاهده شده است.
محققان امنیت سایبری فاش کردند که پرسنل نظامی روسیه هدف کمپین مخربی هستند که بدافزار جاسوسی اندروید را تحت پوشش نرمافزار نقشهبرداری Alpine Quest توزیع میکند.