تمام نوشتههای "حملات سایبری"
محققان امنیت سایبری بدافزار جدیدی با نام Speagle شناسایی کردهاند که عملکرد و زیرساخت نرمافزار قانونی Cobra DocGuard را هایجک کرده و اطلاعات حساس را از طریق سرورهای آلوده به سرقت میبرد.
بولتن ThreatsDay در The Hacker News بازگشته است و این هفته با حس آشنایی غیرعادی به نظر میرسد. هیچ سروصدای بلندی نیست و هیچ چیز یکباره از هم نمیپاشد؛ فقط چیزهای کوچکی که دیگر نباید کار کنند، اما هنوز هم کار میکنند. برخی از آنها ساده و حتی سهلانگارانه به نظر میرسند، تا زمانی که ببینید چقدر خوب عمل میکنند.
یک کیت اکسپلویت جدید برای دستگاههای اپل iOS که برای سرقت دادههای حساس طراحی شده، از حداقل نوامبر ۲۰۲۵ توسط چندین عامل تهدید مورد استفاده قرار میگیرد. بر اساس گزارشهای گروه اطلاعات تهدید گوگل (GTIG)، iVerify و Lookout، این کیت اکسپلویت زنجیرهکامل با نام رمز DarkSword توسط چندین فروشنده نرمافزار جاسوسی تجاری و عوامل مشکوک دولتی مورد بهرهبرداری قرار گرفته است.
اطلاعات تهدیدات آمازون درباره یک کمپین فعال باجافزار Interlock هشدار میدهد که از یک نقص امنیتی بحرانی بهتازگی فاششده در نرمافزار Cisco Secure Firewall Management Center (FMC) سوءاستفاده میکند. این آسیبپذیری با شناسه CVE-2026-20131 (امتیاز CVSS: 10.0)، مربوط به deserialize ناامن جریان بایت Java ارائهشده توسط کاربر است که میتواند به یک مهاجم راه دور احراز هویتنشده اجازه دسترسی کامل به سیستم را بدهد.
مشتریان زنجیره فروشگاههای لوکس نوردستروم پیامهای جعلی از یک آدرس ایمیل رسمی شرکت دریافت کردند که کلاهبرداریهای رمزارزی را در قالب تبلیغات روز سنت پاتریک ترویج میداد.
 105
یک خوشه فعالیت تهدیدی که پیش از این مستند نشده بود، به یک کمپین مخرب مداوم نسبت داده شده است که حداقل از دسامبر ۲۰۲۵ بخشهای آموزش و بهداشت در ایالات متحده را هدف قرار میدهد. این کمپین توسط Cisco Talos با نام UAT-10027 ردیابی میشود و هدف نهایی آن استقرار یک درپشتی جدید با نام رمز Dohdoor است که از پروتکل DNS-over-HTTPS برای ارتباطات مخرب بهره میبرد.
 109
زنجیره فروشگاههای DIY به نام ManoMano در حال اطلاعرسانی به مشتریان خود درباره نقض دادههای شخصی است که در اثر به خطر افتادن یک ارائهدهنده خدمات شخص ثالث توسط هکرها رخ داده است.
 118
یک نقص امنیتی با حداکثر شدت در Cisco Catalyst SD-WAN Controller و Catalyst SD-WAN Manager کشف شده که از سال ۲۰۲۳ بهطور فعال در محیط واقعی مورد بهرهبرداری قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-20127 و امتیاز CVSS 10.0، به مهاجم راه دور احراز هویتنشده اجازه میدهد تا احراز هویت را دور زده و دسترسی غیرمجاز به دست آورد.
 123
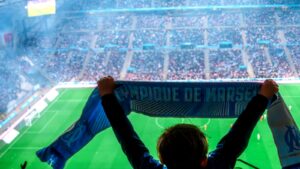
باشگاه فوتبال حرفهای فرانسوی المپیک مارسی یک حمله سایبری را تأیید کرد، پس از اینکه یک عامل تهدید در روز دوشنبه ادعا کرد که در اوایل این ماه به سیستمهای این باشگاه نفوذ کرده است.
تعداد قربانیان باجافزار که حاضر به پرداخت به عوامل تهدید شدهاند، در سال گذشته به ۲۸ درصد کاهش یافته و به پایینترین سطح تاریخی رسیده است، علیرغم افزایش قابل توجه در تعداد حملات ادعا شده.