تمام نوشتههای برچسبخورده با "آسیبپذیری سایبری"
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) در روز سهشنبه درباره بهرهبرداری فعال از یک نقص امنیتی بحرانی در دستگاههای سری Lantronix EDS5000 هشدار داد و از آژانسهای فدرال خواست تا ۲۶ ژوئن ۲۰۲۶ وصلههای امنیتی را اعمال کنند. این آسیبپذیری با شناسه CVE-2025-67038 و امتیاز CVSS 9.8، یک نقص تزریق کد است که میتواند منجر به اجرای کد مخرب شود.
آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) از سازمانهای دولتی خواسته است تا وصلههای امنیتی مربوط به دو آسیبپذیری در Synacor Zimbra Collaboration Suite و Microsoft Office SharePoint را اعمال کنند، زیرا این آسیبپذیریها بهطور فعال در محیط واقعی مورد سوءاستفاده قرار گرفتهاند. آسیبپذیریهای مذکور شامل CVE-2025-66376 با امتیاز CVSS 7.2 (از نوع ذخیرهسازی اسکریپت بینسایتی) میباشند.
Huntress در مورد یک آسیبپذیری جدید که بهطور فعال مورد سوءاستفاده قرار میگیرد در محصولات CentreStack و Triofox شرکت Gladinet هشدار میدهد که ناشی از استفاده از کلیدهای رمزنگاری کدگذاری شده ثابت است و تاکنون نه سازمان را تحت تأثیر قرار داده است. محقق امنیتی برایان مسترز گفت: "مهاجمان میتوانند بهطور بالقوه از این روش برای دسترسی به فایل web.config سوءاستفاده کنند و راه را برای غیرسریالسازی و اجرای کد از راه دور باز کنند."
پرتغال قانون جرایم سایبری خود را اصلاح کرده است تا یک پناهگاه قانونی برای تحقیقات امنیتی با حسن نیت ایجاد کند و هک کردن را تحت شرایط سختگیرانه خاصی غیرقابل مجازات نماید.

 113
آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) فهرست آسیبپذیریهای شناخته شده مورد سوءاستفاده (KEV) خود را بهروزرسانی کرده و نقص امنیتی تأثیرگذار بر OpenPLC ScadaBR را با استناد به شواهد سوءاستفاده فعال به آن اضافه کرده است.
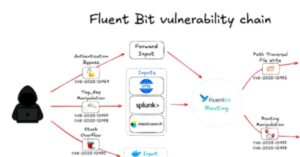
محققان امنیت سایبری پنج آسیبپذیری در Fluent Bit، یک عامل تلهمتری متنباز و سبکوزن، کشف کردهاند که میتواند برای به خطر انداختن و تصرف زیرساختهای ابری به هم زنجیر شود.
سوءاستفاده از یک نقص امنیتی بحرانی اخیراً افشا شده در Motex Lanscope Endpoint Manager به گروه جاسوسی سایبری معروف به تیک نسبت داده شده است.
آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) روز چهارشنبه یک نقص امنیتی بحرانی در Motex Lanscope Endpoint Manager را به فهرست آسیبپذیریهای شناخته شده مورد سوءاستفاده (KEV) اضافه کرد و اعلام نمود که این آسیبپذیری به طور فعال در طبیعت مورد بهرهبرداری قرار گرفته است.
محققان امنیت سایبری جزئیات آسیبپذیری شدید در کتابخانه محبوب async-tar Rust و انشعابات آن از جمله tokio-tar را فاش کردهاند که میتواند در شرایط خاص منجر به اجرای کد از راه دور شود.
محققان امنیت سایبری جزئیات یک آسیبپذیری امنیتی بحرانی اخیراً پچ شده در WatchGuard Fireware را فاش کردند که میتواند به مهاجمان غیرمجاز اجازه اجرای کد دلخواه را بدهد.