در حال بارگذاری

تمام نوشتههای برچسبخورده با "اسکن افزونههای مخرب"
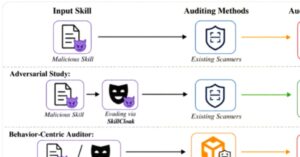
طبق مطالعه جدیدی از محققان دانشگاه علم و فناوری هنگکنگ، اسکنرهایی که برای شناسایی «مهارتهای» افزونه مخرب در عاملهای کدنویسی هوش مصنوعی طراحی شدهاند، با چند تغییر ساده که بدافزار را همچنان فعال نگه میدارد، میتوانند فریب بخورند. قویترین روش آنها در بیش از ۹۰ درصد مواقع از تمام اسکنرهای آزمایششده عبور کرد و همین تیم یک بررسیکننده زمان اجرا ساخت که بیشتر موارد را شناسایی میکند.