تمام نوشتههای برچسبخورده با "امنیت سایبری"
افزایش چشمگیری در آلودگیهای LummaStealer مشاهده شده است که توسط کمپینهای مهندسی اجتماعی با استفاده از تکنیک ClickFix برای توزیع بدافزار CastleLoader هدایت میشود.
محققان امنیت سایبری جزئیاتی از یک خانواده باجافزار نوظهور به نام Reynolds را افشا کردهاند که دارای یک مؤلفه درایور آسیبپذیر داخلی (BYOVD) است که برای اهداف فرار از دفاع در خود بارگذاری باجافزار تعبیه شده است. BYOVD به تکنیک مهاجمانهای اشاره دارد که از نرمافزار درایور قانونی اما معیوب برای افزایش سطح دسترسی و غیرفعال کردن سیستمهای تشخیص نقطه پایانی سوءاستفاده میکند
یک وبسایت جعلی 7-Zip در حال توزیع نصبکننده تروجانشده این ابزار محبوب فشردهسازی است که کامپیوتر کاربر را به یک گره پروکسی مسکونی تبدیل میکند.
گروه ولوو آمریکای شمالی افشا کرد که دچار نقض غیرمستقیم دادهها شده است که ناشی از به خطر افتادن سیستمهای فناوری اطلاعات در شرکت غولپیکر خدمات تجاری آمریکایی Conduent بوده که ولوو مشتری آن است.
مایکروسافت افشا کرده است که یک نفوذ چندمرحلهای را مشاهده کرده که در آن مهاجمان از نمونههای SolarWinds Web Help Desk (WHD) در معرض اینترنت برای دستیابی به دسترسی اولیه و حرکت جانبی در شبکه سازمان به سمت داراییهای با ارزش بالای دیگر سوءاستفاده کردند. با این حال، تیم تحقیقات امنیتی Microsoft Defender اعلام کرده که مشخص نیست آیا این فعالیت اخیراً به سلاح تبدیل شده است یا خیر.
هکرها اکنون از آسیبپذیریهای SolarWinds Web Help Desk (WHD) برای دستیابی به حقوق اجرای کد در سیستمهای در معرض و استقرار ابزارهای قانونی، از جمله ابزارهای فورنزیک Velociraptor، برای ماندگاری و کنترل از راه دور سوءاستفاده میکنند.
SmarterTools هفته گذشته تأیید کرد که باند باجافزار Warlock پس از به خطر انداختن سیستم ایمیل به شبکه آن نفوذ کرده است، اما بر برنامههای کاری یا دادههای حساب کاربری تأثیری نداشته است.
محققان امنیت سایبری توجه را به یک "کمپین گسترده" جلب کردهاند که به طور سیستماتیک محیطهای بومی ابری را هدف قرار داده تا زیرساخت مخرب برای بهرهبرداریهای بعدی ایجاد کند. این فعالیت که در حدود ۲۵ دسامبر ۲۰۲۵ مشاهده شد و به عنوان "کرم محور" توصیف گردید، از APIهای در معرض Docker، کلاسترهای Kubernetes، داشبوردهای Ray و سرورهای Redis همراه با آسیبپذیریهای اخیراً افشا شده سوءاستفاده کرد.
اداره فدرال حفاظت از قانون اساسی آلمان (Bundesamt für Verfassungsschutz یا BfV) و اداره فدرال امنیت اطلاعات (BSI) یک هشدار مشترک مبنی بر یک کمپین سایبری مخرب توسط یک عامل تهدید احتمالاً حمایتشده توسط دولت منتشر کردهاند که شامل انجام حملات فیشینگ از طریق اپلیکیشن پیامرسان سیگنال است. تمرکز بر اهداف عالیرتبه است.
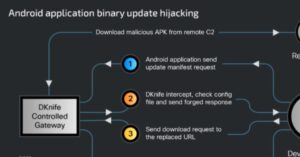
محققان امنیت سایبری چارچوب نظارت بر دروازه و مهاجم-در-میانه (AitM) به نام DKnife را که از سال 2019 توسط عوامل تهدید مرتبط با چین اداره میشود، افشا کردهاند. این چارچوب شامل هفت ایمپلنت مبتنی بر لینوکس است که برای انجام بازرسی عمیق بسته، دستکاری ترافیک و تحویل بدافزار از طریق روترها و دستگاههای لبه طراحی شدهاند.