تمام نوشتههای برچسبخورده با "امنیت سایبری"
 137
محققان امنیت سایبری دو آسیبپذیری امنیتی جدید در پلتفرم اتوماسیون گردش کار n8n را افشا کردهاند که یکی از آنها یک آسیبپذیری حیاتی است که میتواند منجر به اجرای کد از راه دور شود. این نقاط ضعف که توسط تیم تحقیقات امنیتی JFrog کشف شدهاند عبارتند از: CVE-2026-1470 (امتیاز CVSS: 9.9) - یک آسیبپذیری تزریق eval که میتواند به کاربر احراز هویت شده اجازه دهد محدودیتهای Expression را دور بزند
شرکت MicroWorld Technologies، سازنده محصول آنتیویروس eScan، تایید کرد که یکی از سرورهای بهروزرسانی آن نفوذ یافته و برای توزیع یک بهروزرسانی غیرمجاز که بعداً به عنوان مخرب تحلیل شد، برای زیرمجموعه کوچکی از مشتریان در اوایل این ماه استفاده شده است.
محققان امنیتی درباره استقرارهای ناامن دستیار هوش مصنوعی Moltbot (که قبلاً Clawdbot نام داشت) در محیطهای سازمانی هشدار میدهند که میتواند منجر به نشت کلیدهای API، توکنهای OAuth، تاریخچه مکالمات و اعتبارنامهها شود.
محققان امنیت سایبری دو بسته مخرب در مخزن شاخص بسته پایتون (PyPI) کشف کردهاند که خود را به عنوان غلطیاب جا میزنند اما حاوی قابلیتی برای تحویل تروجان دسترسی از راه دور (RAT) هستند.
FBI انجمن بدنام جرایم سایبری RAMP را مسدود کرده است، پلتفرمی که برای تبلیغ طیف گستردهای از بدافزارها و خدمات هک استفاده میشد و یکی از معدود انجمنهای باقیمانده بود که آشکارا اجازه تبلیغ عملیات باجافزاری را میداد.
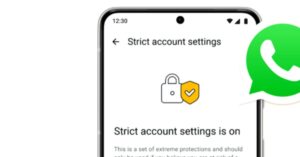
متا شروع به عرضه ویژگی امنیتی جدید قفل واتساپ کرده است که برای محافظت از روزنامهنگاران، چهرههای عمومی و سایر افراد پرخطر در برابر تهدیدات پیچیده از جمله حملات جاسوسافزاری طراحی شده است.
متا روز سهشنبه اعلام کرد که تنظیمات حساب کاربری سختگیرانه را به واتساپ اضافه میکند تا برخی کاربران را در برابر حملات سایبری پیشرفته به دلیل هویت و فعالیتشان ایمن کند. این ویژگی، مشابه حالت Lockdown در iOS اپل و محافظت پیشرفته در اندروید، هدفش محافظت از افرادی مانند روزنامهنگاران یا چهرههای عمومی در برابر جاسوسافزارهای پیچیده است با معاوضه برخی قابلیتها
نهادهای دولتی هند در دو کمپین توسط یک عامل تهدید که در پاکستان فعالیت میکند و از تکنیکهای مستندنشده قبلی استفاده میکند، هدف قرار گرفتهاند. این کمپینها توسط Zscaler ThreatLabz با نامهای رمز Gopher Strike و Sheet Attack شناسایی شدهاند که در سپتامبر ۲۰۲۵ کشف شدند.
محققان امنیت سایبری جزئیات کمپینی جدید را افشا کردهاند که کپچاهای جعلی به سبک ClickFix را با اسکریپت امضا شده Microsoft Application Virtualization (App-V) ترکیب میکند تا بدافزار سرقت اطلاعات به نام Amatera را توزیع کند. به جای اجرای مستقیم PowerShell، مهاجم از این اسکریپت برای کنترل نحوه شروع اجرا و اجتناب از مسیرهای اجرایی رایج و قابل تشخیص استفاده میکند.
گروه تهدید جاسوسی چینی Mustang Panda بکدور CoolClient خود را به نسخه جدیدی بهروزرسانی کرده است که قادر به سرقت دادههای ورود از مرورگرها و نظارت بر کلیپبورد است.