تمام نوشتههای برچسبخورده با "امنیت عاملهای هوش مصنوعی"
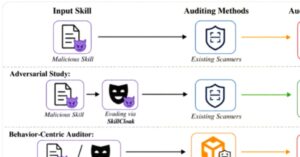
طبق مطالعه جدیدی از محققان دانشگاه علم و فناوری هنگکنگ، اسکنرهایی که برای شناسایی «مهارتهای» افزونه مخرب در عاملهای کدنویسی هوش مصنوعی طراحی شدهاند، با چند تغییر ساده که بدافزار را همچنان فعال نگه میدارد، میتوانند فریب بخورند. قویترین روش آنها در بیش از ۹۰ درصد مواقع از تمام اسکنرهای آزمایششده عبور کرد و همین تیم یک بررسیکننده زمان اجرا ساخت که بیشتر موارد را شناسایی میکند.
شرکت امنیتی AIR یک مهارت جعلی برای عامل هوش مصنوعی ساخت، آن را از طریق یک بازار محبوب مهارتها و یک تبلیغ اینستاگرامی منتشر کرد و میگوید این مهارت به تقریباً ۲۶,۰۰۰ عامل، از جمله برخی حسابهای سازمانی، دسترسی پیدا کرد. تمام اسکنرهای امنیتی مهارتها که این شرکت آن را آزمایش کرد، آن را ایمن تشخیص دادند. محتوای مخرب به طور عمدی بیضرر طراحی شده بود و تنها آدرس ایمیل کاربر را جمعآوری میکرد.