تمام نوشتههای برچسبخورده با "بدافزار لینوکس"
یک ایمپلنت لینوکسی که پیش از این مستند نشده بود و با نام Quasar Linux RAT (QLNX) شناخته میشود، سیستمهای توسعهدهندگان را هدف قرار داده تا جایگاهی پنهان ایجاد کند و طیف گستردهای از قابلیتهای پس از نفوذ مانند سرقت اعتبارنامه، کیلاگینگ، دستکاری فایل، نظارت بر کلیپبورد و تونلسازی شبکه را فراهم آورد.
محققان امنیت سایبری جزئیاتی از یک بکدور جدید لینوکسی به نام PamDOORa فاش کردند که توسط یک عامل تهدید با نام مستعار «darkworm» در انجمن جرایم سایبری روسی Rehub به قیمت ۱,۶۰۰ دلار به فروش میرسد. این بکدور به عنوان یک ابزار پس از نفوذ مبتنی بر ماژول احراز هویت قابل اتصال (PAM) طراحی شده که دسترسی پایدار SSH را از طریق ترکیب یک رمز عبور جادویی و پورت TCP خاص فراهم میکند.
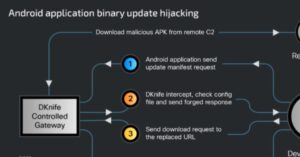
محققان امنیت سایبری چارچوب نظارت بر دروازه و مهاجم-در-میانه (AitM) به نام DKnife را که از سال 2019 توسط عوامل تهدید مرتبط با چین اداره میشود، افشا کردهاند. این چارچوب شامل هفت ایمپلنت مبتنی بر لینوکس است که برای انجام بازرسی عمیق بسته، دستکاری ترافیک و تحویل بدافزار از طریق روترها و دستگاههای لبه طراحی شدهاند.
یک بدافزار جدید به نام EtherRAT که در حمله اخیر React2Shell مستقر شده، پنج مکانیزم ماندگاری جداگانه لینوکس را اجرا میکند و از قراردادهای هوشمند اتریوم برای ارتباط با مهاجم استفاده مینماید.
جاسوسان سایبری پاکستانی APT36 از فایلهای .desktop لینوکس برای بارگذاری بدافزار در حملات جدید علیه نهادهای دولتی و دفاعی هند استفاده میکنند
بدافزار لینوکس تازه کشف شدهای که بیش از یک سال از تشخیص فرار کرده، به مهاجمان اجازه میدهد دسترسی مداوم SSH کسب کرده و احراز هویت را در سیستمهای آسیبدیده دور بزنند
بدافزار جدید لینوکس به نام Koske احتمالاً با هوش مصنوعی توسعه یافته و از تصاویر JPEG به ظاهر بیضرر خرسهای پاندا برای استقرار بدافزار مستقیماً در حافظه سیستم استفاده میکند.

 120
آرچ لینوکس سه بسته مخرب آپلود شده به مخزن کاربری آرچ (AUR) را که برای نصب تروجان دسترسی از راه دور CHAOS بر روی دستگاههای لینوکس استفاده میشد، حذف کرده است.
کمپین جدیدی که از حملات ClickFix استفاده میکند شناسایی شده که هم سیستمهای ویندوز و هم لینوکس را با دستورالعملهایی هدف قرار میدهد که آلودگی در هر دو سیستمعامل را امکانپذیر میسازد.
محققان امنیت سایبری بر روی یک باتنت استخراج ارز دیجیتال "خودتکثیر" به نام Outlaw (معروف به Dota) تحقیق کردهاند که به دلیل هدف قرار دادن سرورهای SSH با اعتبارنامههای ضعیف شناخته شده است.