در حال بارگذاری

تمام نوشتههای برچسبخورده با "بدافزار Golang"
نهادهای دولتی هند در دو کمپین توسط یک عامل تهدید که در پاکستان فعالیت میکند و از تکنیکهای مستندنشده قبلی استفاده میکند، هدف قرار گرفتهاند. این کمپینها توسط Zscaler ThreatLabz با نامهای رمز Gopher Strike و Sheet Attack شناسایی شدهاند که در سپتامبر ۲۰۲۵ کشف شدند.
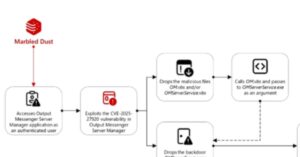
یک عامل تهدید وابسته به ترکیه از آسیبپذیری امنیتی روز صفر در پلتفرم ارتباطات سازمانی هندی به نام Output Messenger به عنوان بخشی از کمپین حمله جاسوسی سایبری از آوریل ۲۰۲۴ سوءاستفاده کرد.