در حال بارگذاری

تمام نوشتههای برچسبخورده با "بدافزار InfiniteRed"
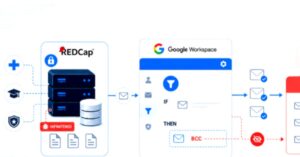
یک گروه جاسوسی مرتبط با چین بیش از یک سال در شبکههای تحقیقاتی پزشکی، دانشگاهی و نظامی آمریکای شمالی پنهان ماند و بهآرامی اطلاعات تحقیقاتی حساس و ایمیلهای دفاعی را به سرقت برد. نقطه نفوذ، یک درب پشتی روی سرورهای تحقیقاتی REDCap بود که اعتبارنامههای ورود را میدزدید. روش استخراج اطلاعات غیرمعمول بود: مهاجمان قوانین Google Workspace قربانیان را دستکاری کردند تا هر پیامی را کپی کنند.
یک کمپین جاسوسی مرتبط با چین، سرورهای آسیبپذیر REDCap را هدف قرار داد تا بدافزار InfiniteRed را مستقر کرده و دادههای حساس یک مؤسسه پزشکی در آمریکای شمالی را به سرقت ببرد.