در حال بارگذاری

تمام نوشتههای برچسبخورده با "تزریق دستورالعمل هوش مصنوعی"
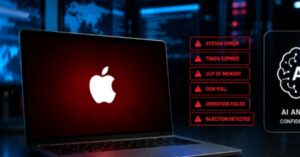
یک ایمپلنت و سارق اطلاعات ناشناخته مبتنی بر Rust برای macOS کشف شده که حاوی بارگذاری تزریق دستور است و برای فریب ابزارهای هوش مصنوعی تحلیلگران بدافزار طراحی شده تا آنها را وادار به توقف یا رد تحلیل نمونه کند. این بدافزار به دلیل رفتار فریبکارانهاش «Gaslight» نامگذاری شده است.
کمپین زنجیره تامین Miasma موج حمله جدیدی به نام Hades را آغاز کرده که این بار شامل ۳۷ فایل مخرب wheel در ۱۹ بسته در مخزن PyPI است و حملات سبک Mini Shai-Hulud همچنان برای هدف قرار دادن اکوسیستمهای خاص بهبود یافته و گسترش مییابند.