تمام نوشتههای برچسبخورده با "حملات سایبری"
دادستانهای آمریکایی یک تبعه اوکراینی را به دلیل نقشش در حملات سایبری علیه زیرساختهای حیاتی در سراسر جهان، از جمله سیستمهای آب، سیستمهای انتخاباتی و تأسیسات هستهای ایالات متحده، از طرف گروههای هکتیویست حمایتشده توسط دولت روسیه متهم کردهاند.
سازمانهای کانادایی به کانون یک کمپین سایبری هدفمند تبدیل شدهاند که توسط یک خوشه فعالیت تهدید به نام STAC6565 سازماندهی شده است. شرکت امنیت سایبری سوفوس اعلام کرد که نزدیک به 40 نفوذ مرتبط با این عامل تهدید را بین فوریه 2024 و آگوست 2025 بررسی کرده است. این کمپین با اطمینان بالا ارزیابی شده که با گروه هکری معروف به Gold Blade همپوشانی دارد که همچنین
گزارش جدید شبکه اجرای جرایم مالی (فینسن) نشان میدهد که فعالیت باجافزارها در سال ۲۰۲۳ به اوج خود رسید و سپس در سال ۲۰۲۴ کاهش یافت، پس از یک سری اقدامات اجرای قانون علیه باندهای باجافزار ALPHV/BlackCat و LockBit.

 116
آژانس امنیت سایبری و امنیت زیرساختهای ایالات متحده (CISA) روز پنجشنبه جزئیات یک بکدور به نام BRICKSTORM را منتشر کرد که توسط عوامل تهدید حمایتشده توسط دولت جمهوری خلق چین (PRC) برای حفظ ماندگاری بلندمدت در سیستمهای به خطر افتاده مورد استفاده قرار گرفته است. این آژانس اعلام کرد: "BRICKSTORM یک بکدور پیچیده برای محیطهای VMware vSphere و ویندوز است."
 117
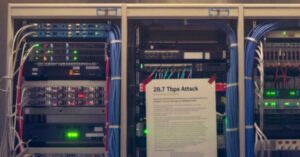
کلودفلر روز چهارشنبه اعلام کرد که بزرگترین حمله انکار سرویس توزیع شده (DDoS) تاکنون را که 29.7 ترابیت بر ثانیه (Tbps) اندازهگیری شد، شناسایی و خنثی کرده است. این فعالیت که توسط شرکت زیرساخت وب و امنیت گزارش شد، از یک باتنت اجارهای DDoS به نام AISURU سرچشمه گرفته که طی سال گذشته با تعدادی از حملات DDoS فوقحجمی مرتبط بوده است. این حمله 69 ثانیه طول کشید.
مایکروسافت یک آسیبپذیری امنیتی را که از سال ۲۰۱۷ توسط چندین عامل تهدید مورد سوءاستفاده قرار گرفته است، به صورت بیسر و صدا در قالب بهروزرسانیهای Patch Tuesday نوامبر ۲۰۲۵ برطرف کرده است، طبق گزارش 0patch از ACROS Security. آسیبپذیری مورد نظر CVE-2025-9491 (امتیاز CVSS: 7.8/7.0) است که به عنوان یک آسیبپذیری تفسیر نادرست رابط کاربری فایل میانبر (LNK) ویندوز توصیف شده و میتواند منجر به دسترسی از راه دور شود
 125
عامل تهدید شناخته شده به نام تومیریس مسئول حملاتی علیه وزارتخانههای خارجه، سازمانهای بیندولتی و نهادهای دولتی در روسیه شناخته شده است که هدف آن ایجاد دسترسی از راه دور و استقرار ابزارهای اضافی است.
عامل تهدید معروف به بلادی ولف مسئول کمپین حمله سایبری است که از حداقل ژوئن ۲۰۲۵ قرقیزستان را هدف قرار داده با هدف تحویل NetSupport RAT و از اکتبر ۲۰۲۵ فعالیت خود را به ازبکستان نیز گسترش داده است.
مدلهای زبانی بزرگ نامحدود مانند WormGPT 4 و KawaiiGPT قابلیتهای خود را برای تولید کد مخرب بهبود میبخشند و اسکریپتهای کاربردی برای رمزگذارهای باجافزار و حرکت جانبی ارائه میدهند
گروه تهدید پیشرفته پایدار (APT) وابسته به چین که به نام APT31 شناخته میشود، مسئول حملات سایبری علیه بخش فناوری اطلاعات روسیه بین سالهای 2024 و 2025 شناخته شده است، در حالی که برای مدتهای طولانی بدون شناسایی باقی مانده است.