تمام نوشتههای برچسبخورده با "حملات فیشینگ"
 116
مجرمان سایبری مرتبط با گروهی با انگیزه مالی به نام گلدفکتوری در حال انجام دور جدیدی از حملات علیه کاربران موبایل در اندونزی، تایلند و ویتنام با جعل هویت سرویسهای دولتی مشاهده شدهاند. این فعالیت که از اکتبر ۲۰۲۴ مشاهده شده، شامل توزیع اپلیکیشنهای بانکی تغییریافته است که به عنوان کانالی برای بدافزار اندروید عمل میکنند، به گفته گروه-IB در یک گزارش فنی.
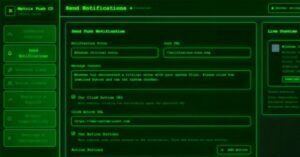
مهاجمان از اعلانهای مرورگر به عنوان بردار حملات فیشینگ برای توزیع لینکهای مخرب از طریق پلتفرم جدید فرمان و کنترل به نام Matrix Push C2 استفاده میکنند
هکرهای مرموز ‘SmudgedSerpent’ متخصصان سیاست آمریکا را در میان تنشهای ایران-اسرائیل هدف قرار میدهند
یک خوشه فعالیت تهدید تا کنون ناشناخته با نام رمز UNK_SmudgedSerpent مسئول مجموعهای از حملات سایبری علیه دانشگاهیان و متخصصان سیاست خارجی بین ژوئن و آگوست ۲۰۲۵ شناخته شده است که همزمان با تشدید تنشهای ژئوپلیتیک بین ایران و اسرائیل رخ داده است.
سازمانهایی در بلاروس، قزاقستان و روسیه هدف کمپین فیشینگ گروه هکری مستندنشده ComicForm قرار گرفتهاند که از آوریل ۲۰۲۵ فعالیت میکند و بخشهای صنعتی، مالی، گردشگری، بیوتکنولوژی، تحقیقات و تجارت را هدف قرار داده است.
محققان امنیت سایبری نوعی از کمپین اخیراً افشا شده را کشف کردهاند که از شبکه TOR برای حملات کریپتوجکینگ علیه APIهای Docker در معرض خطر سوءاستفاده میکند.
یک گروه مرتبط با ایران به یک کمپین "هماهنگ" و "چندموجه" نیزهفیشینگ علیه سفارتخانهها و کنسولگریها در اروپا و سایر مناطق جهان مرتبط شده است.
محققان امنیت سایبری پنج خوشه فعالیت متمایز مرتبط با یک عامل تهدید مداوم به نام عقاب کور را بین می 2024 و جولای 2025 کشف کردهاند که عمدتاً دولت کلمبیا در سطوح محلی، شهری و فدرال را هدف قرار دادهاند.
محققان امنیت سایبری توجه را به یک کمپین پیچیده مهندسی اجتماعی جلب میکنند که شرکتهای تولیدی حیاتی زنجیره تأمین را با بدافزاری به نام MixShell که در حافظه فعالیت میکند، هدف قرار میدهد.
یک کمپین جاسوسی حمایتشده توسط دولت، سفارتخانههای خارجی در کره جنوبی را برای استقرار بدافزار XenoRAT از مخازن مخرب GitHub هدف قرار میدهد.
بخشهای متعددی در چین، هنگ کنگ و پاکستان هدف خوشه فعالیت تهدید UNG0002 (معروف به گروه ناشناخته 0002) به عنوان بخشی از کمپین جاسوسی سایبری گستردهتر قرار گرفتهاند