تمام نوشتههای برچسبخورده با "دسترسی از راه دور"
یک کمپین بدافزاری در جریان است که کاربران واتساپ را در چندین کشور با پیامهای فریبندهای هدف قرار میدهد که فایلهای VBScript را منتشر کرده و منجر به دسترسی از راه دور به سیستم میشود.
 137
محققان امنیت سایبری اولین بدافزار اندرویدی را کشف کردهاند که از Gemini، چتبات هوش مصنوعی مولد گوگل، در جریان اجرای خود سوءاستفاده کرده و به پایداری دست مییابد. این بدافزار که توسط ESET با نام PromptSpy شناسایی شده، قادر است دادههای صفحه قفل را ضبط کند، تلاشهای حذف نصب را مسدود کند، اطلاعات دستگاه را جمعآوری کند و اسکرینشات بگیرد.
 110
مقامات فرانسوی دو نفر از خدمه یک کشتی مسافربری ایتالیایی را به ظن آلوده کردن کشتی به بدافزاری که میتوانست آنها را قادر به کنترل از راه دور کشتی کند، دستگیر کردند.
هکرها از یک آسیبپذیری بحرانی و ویژگی آنتیویروس داخلی در پلتفرم اشتراکگذاری فایل و دسترسی از راه دور Triofox شرکت Gladinet برای دستیابی به اجرای کد از راه دور با مجوزهای SYSTEM سوءاستفاده کردند.
گوگل مندیانت تهدید دفاع روز دوشنبه اعلام کرد که کشف کرده است هکرها از آسیبپذیری امنیتی که اکنون رفع شده در پلتفرم اشتراکگذاری فایل و دسترسی از راه دور Triofox شرکت Gladinet سوءاستفاده میکنند. این آسیبپذیری بحرانی با شناسه CVE-2025-12480 و امتیاز CVSS 9.1 به مهاجمان اجازه میدهد احراز هویت را دور بزنند و به صفحات پیکربندی دسترسی پیدا کنند.
نوشتههای ویژه

بازیگر تهدید معروف به نام Rare Werewolf (سابقاً Rare Wolf) با مجموعهای از حملات سایبری علیه روسیه و کشورهای مشترکالمنافع مستقل (CIS) مرتبط شده است. کاسپرسکی اعلام کرد که ویژگی متمایز این تهدید استفاده مهاجمان از نرمافزارهای مشروع شخص ثالث به جای توسعه فایلهای مخرب اختصاصی است.
بازیگر تهدید معروف به نام Rare Werewolf (سابقاً Rare Wolf) با مجموعهای از حملات سایبری علیه روسیه و کشورهای مشترکالمنافع مستقل (CIS) مرتبط شده است. کاسپرسکی اعلام کرد که ویژگی متمایز این تهدید استفاده مهاجمان از نرمافزارهای مشروع شخص ثالث به جای توسعه فایلهای مخرب اختصاصی است.
 101
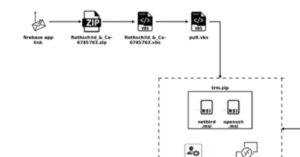
محققان امنیت سایبری از کمپین جدید فیشینگ هدفمند هشدار دادهاند که از ابزار دسترسی از راه دور قانونی NetBird برای هدف قرار دادن مدیران مالی ارشد (CFO) و مدیران اجرایی مالی در بانکها، شرکتهای انرژی، بیمهها و شرکتهای سرمایهگذاری در سراسر اروپا، آفریقا، کانادا، خاورمیانه و جنوب آسیا استفاده میکند.
محققان امنیت سایبری کشف کردهاند که مهاجمان سایبری وبسایتهای فریبندهای را بر روی دامنههای تازه ثبت شده راهاندازی میکنند تا بدافزار شناخته شده اندرویدی به نام SpyNote را توزیع کنند. این وبسایتهای جعلی خود را به عنوان صفحات نصب گوگل پلی استور برای اپلیکیشنهایی مانند مرورگر کروم معرفی میکنند.
محققان امنیت سایبری کشف کردهاند که مهاجمان سایبری وبسایتهای فریبندهای را بر روی دامنههای تازه ثبت شده راهاندازی میکنند تا بدافزار شناخته شده اندرویدی به نام SpyNote را توزیع کنند. این وبسایتهای جعلی خود را به عنوان صفحات نصب گوگل پلی استور برای اپلیکیشنهایی مانند مرورگر کروم معرفی میکنند.