تمام نوشتههای برچسبخورده با "مجرمان سایبری"
تعداد قربانیان باجافزار که حاضر به پرداخت به عوامل تهدید شدهاند، در سال گذشته به ۲۸ درصد کاهش یافته و به پایینترین سطح تاریخی رسیده است، علیرغم افزایش قابل توجه در تعداد حملات ادعا شده.
IPIDEA، یکی از بزرگترین شبکههای پروکسی مسکونی مورد استفاده مهاجمان سایبری، اوایل این هفته توسط گروه اطلاعات تهدیدات گوگل (GTIG) با همکاری شرکای صنعتی مختل شد.

 116
مأموران اجرای قانون از سوئیس و آلمان سرویس مخلوطکننده ارزهای دیجیتال Cryptomixer را منحل کردند که گمان میرود از زمان راهاندازی در سال ۲۰۱۶ به مجرمان سایبری در پولشویی بیش از ۱.۳ میلیارد یورو بیتکوین کمک کرده است.
اداره تحقیقات فدرال آمریکا (FBI) هشدار داده که مجرمان سایبری در حال جعل هویت موسسات مالی با هدف سرقت پول یا اطلاعات حساس برای تسهیل طرحهای کلاهبرداری تصاحب حساب (ATO) هستند.
FBI در مورد افزایش طرحهای کلاهبرداری تصاحب حساب (ATO) هشدار میدهد و اعلام میکند که مجرمان سایبری با جعل هویت موسسات مالی مختلف، از ابتدای سال بیش از ۲۶۲ میلیون دلار در حملات ATO سرقت کردهاند.
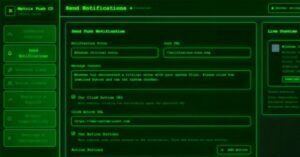
مهاجمان از اعلانهای مرورگر به عنوان بردار حملات فیشینگ برای توزیع لینکهای مخرب از طریق پلتفرم جدید فرمان و کنترل به نام Matrix Push C2 استفاده میکنند
عملیات اطلاعاتدزد Rhadamanthys مختل شده است و تعداد زیادی از "مشتریان" این سرویس بدافزار-به-عنوان-خدمات گزارش دادهاند که دیگر به سرورهای خود دسترسی ندارند.
عوامل مخرب به طور فزایندهای شرکتهای کامیونداری و لجستیک را هدف قرار میدهند تا آنها را با نرمافزارهای نظارت و مدیریت از راه دور (RMM) آلوده کنند و در نهایت محمولههای باری را سرقت کنند.
مهاجمان سایبری با استفاده از لینکها و ایمیلهای مخرب، کارگزاران حملونقل و شرکتهای کامیونداری را هدف قرار میدهند تا ابزارهای نظارت و مدیریت از راه دور (RMM) را مستقر کنند که آنها را قادر میسازد محمولهها را ربوده و کالاهای فیزیکی را سرقت کنند.
مجرمان سایبری نیازی به هوشمندی دائمی ندارند؛ آنها فقط آسانترین مسیر نفوذ را دنبال میکنند: فریب کاربران، سوءاستفاده از اجزای قدیمی، یا سوءاستفاده از سیستمهای مورد اعتماد مانند OAuth و رجیستریهای بسته. اگر پشته فناوری یا عادات شما هر یک از این موارد را آسان کند، شما از قبل هدف قرار گرفتهاید.