در حال بارگذاری

تمام نوشتههای برچسبخورده با "هکرهای روسیه"
سیگنال تأییدیههای درونبرنامهای و پیامهای هشدار جدیدی را به عنوان اقدامات حفاظتی اضافی در برابر تلاشهای فیشینگ و مهندسی اجتماعی معرفی کرده است که میتوانند منجر به اشکال مختلف کلاهبرداری شوند.
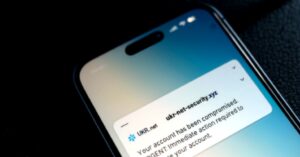
عامل تهدید حمایتشده توسط دولت روسیه که به عنوان APT28 شناخته میشود، به کمپین "پایدار" سرقت اعتبارنامه که کاربران UKR[.]net، یک سرویس وبمیل و خبری محبوب در اوکراین را هدف قرار میدهد، نسبت داده شده است. این فعالیت که توسط گروه Insikt از Recorded Future بین ژوئن 2024 و آوریل 2025 مشاهده شده، بر اساس یافتههای قبلی این شرکت امنیت سایبری در می 2024 بنا شده است.