در حال بارگذاری

تمام نوشتههای برچسبخورده با "پروتکل زمینه مدل"
 105
محققان امنیت سایبری یک ضعف بحرانی «ذاتی در طراحی» در معماری پروتکل زمینه مدل (MCP) کشف کردهاند که میتواند زمینه را برای اجرای کد از راه دور فراهم کرده و تأثیری زنجیرهوار بر زنجیره تأمین هوش مصنوعی داشته باشد. این نقص امکان اجرای دستورات دلخواه (RCE) را بر روی هر سیستمی که پیادهسازی آسیبپذیر MCP را اجرا میکند فراهم میسازد و به مهاجمان دسترسی مستقیم میدهد.
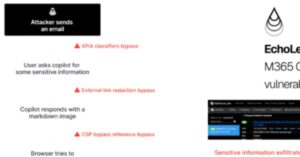
تکنیک حمله جدیدی به نام EchoLeak به عنوان یک آسیبپذیری هوش مصنوعی "بدون کلیک" شناسایی شده که به مهاجمان اجازه میدهد دادههای حساس را از محتوای Microsoft 365 Copilot بدون هیچ تعامل کاربری استخراج کنند. این آسیبپذیری بحرانی با شناسه CVE-2025-32711 و امتیاز CVSS 9.3 ثبت شده است.