تمام نوشتههای برچسبخورده با "کلودفلر"
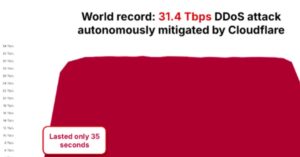
باتنت انکار سرویس توزیعشده (DDoS) معروف به AISURU/Kimwolf مسئول حملهای رکوردشکن شناخته شد که به اوج 31.4 ترابیت بر ثانیه (Tbps) رسید و تنها 35 ثانیه طول کشید. کلودفلر که بهطور خودکار این فعالیت را شناسایی و خنثی کرد، اعلام کرده که این حمله بخشی از تعداد رو به رشد حملات HTTP DDoS فوقحجمی است که توسط این باتنت در سهماهه چهارم سال 2025 انجام شده است.
 146
باتنت Aisuru/Kimwolf در دسامبر 2025 یک حمله گسترده انکار سرویس توزیعشده (DDoS) را راهاندازی کرد که به اوج 31.4 ترابیت بر ثانیه و 200 میلیون درخواست در ثانیه رسید.
Cloudflare جزئیات بیشتری درباره نشت مسیر پروتکل دروازه مرزی (BGP) به مدت ۲۵ دقیقه که ترافیک IPv6 را تحت تأثیر قرار داد، به اشتراک گذاشته است. این حادثه باعث تراکم قابل اندازهگیری، از دست رفتن بستهها و حدود ۱۲ گیگابیت بر ثانیه ترافیک رها شده گردید.
 139
کلودفلر دچار اختلال شده و وبسایتها با خطای 500 Internal Server Error از کار افتادهاند. کلودفلر در حال بررسی گزارشهای دریافتی است.
 117
کلودفلر روز چهارشنبه اعلام کرد که بزرگترین حمله انکار سرویس توزیع شده (DDoS) تاکنون را که 29.7 ترابیت بر ثانیه (Tbps) اندازهگیری شد، شناسایی و خنثی کرده است. این فعالیت که توسط شرکت زیرساخت وب و امنیت گزارش شد، از یک باتنت اجارهای DDoS به نام AISURU سرچشمه گرفته که طی سال گذشته با تعدادی از حملات DDoS فوقحجمی مرتبط بوده است. این حمله 69 ثانیه طول کشید.
 105
واحد جرائم دیجیتال مایکروسافت اعلام کرد که با همکاری کلودفلر، 338 دامنه متعلق به گروه تهدید RaccoonO365 را مصادره کرده است. این گروه با انگیزه مالی، ابزار فیشینگ-به-عنوان-سرویس (Phaas) ارائه میداد که از ژوئیه 2024 بیش از 5000 اعتبارنامه مایکروسافت 365 را از 94 کشور سرقت کرده بود.
کلودفلر اعلام کرد که به طور خودکار حمله توزیعشده انکار سرویس (DDoS) حجمی رکوردشکنی را که به اوج 11.5 ترابیت بر ثانیه رسید، خنثی کرده است.
کلودفلر آخرین شرکتی است که در رشته اخیر نقضهای Salesloft Drift تحت تاثیر قرار گرفته، بخشی از حمله زنجیره تامین که هفته گذشته افشا شد.
یک عامل تهدید از سرویسهای پوششدهی لینک شرکتهای معتبر فناوری برای پنهان کردن لینکهای مخرب که به صفحات فیشینگ Microsoft 365 منتهی میشوند و اطلاعات ورود را جمعآوری میکنند، سوءاستفاده کرده است.
 71
برای خاتمه دادن به گمانهزنیها درباره حمله سایبری یا حادثه هایجک BGP که باعث قطعی اخیر سرویس Resolver 1.1.1.1 شده، کلودفلر در گزارش پس از حادثه توضیح میدهد که این حادثه ناشی از پیکربندی نادرست داخلی بوده است.