تمام نوشتههای برچسبخورده با "Active Directory"
مایکروسافت بزرگترین بهروزرسانی سهشنبه وصله در تاریخ خود را منتشر کرد که شامل ۶۲۲ آسیبپذیری میشود؛ دو مورد از این وصلهها، حفرههایی را میبندند که مهاجمان در حال حاضر از آنها بهرهبرداری میکنند. این تعداد بیش از سه برابر رکورد قبلی ماه ژوئن با حدود ۲۰۰ آسیبپذیری است.
حملات مداوم باجافزار آکیرا که دستگاههای SSL VPN سونیکوال را هدف قرار میدهند همچنان در حال تکامل هستند، به طوری که مهاجمان موفق به ورود به سیستم میشوند علیرغم فعال بودن احراز هویت چندعاملی OTP روی حسابها. محققان مشکوک هستند که این امر ممکن است از طریق استفاده از بذرهای OTP پیش از این سرقت شده انجام شود، اگرچه روش دقیق هنوز تأیید نشده است.
مایکروسافت روز سهشنبه رفع مجموعه عظیمی از ۱۱۱ نقص امنیتی در پرتفولیوی نرمافزاری خود ارائه داد که شامل یک نقص میشود که در زمان انتشار بهعنوان عمومی شناخته شده افشا شده است.
مایکروسافت روز سهشنبه رفع مجموعه عظیمی از ۱۱۱ نقص امنیتی در پرتفولیوی نرمافزاری خود ارائه داد که شامل یک نقص میشود که در زمان انتشار بهعنوان عمومی شناخته شده افشا شده است.
برای بسیاری از سازمانها، حسابهای سرویس Active Directory (AD) افکار فراموش شدهای هستند که در پسزمینه باقی میمانند، مدتها پس از آنکه هدف اصلیشان فراموش شده است. برای بدتر کردن اوضاع، این حسابهای سرویس یتیم (که برای برنامههای قدیمی، وظایف زمانبندی شده، اسکریپتهای اتوماسیون یا محیطهای تست ایجاد شدهاند) اغلب با رمزعبورهای منقضی نشده یا کهنه فعال باقی میمانند.
 84
مایکروسافت مشکل شناختهشدهای را حل کرد که باعث میشد برخی کنترلکنندههای دامنه ویندوز سرور ۲۰۲۵ پس از راهاندازی مجدد غیرقابل دسترس شوند و موجب خرابی برنامهها یا سرویسها گردند.
 168
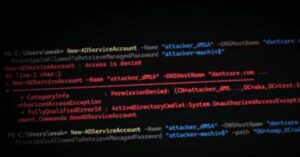
نقص ارتقای سطح دسترسی در ویندوز سرور 2025 نشان داده شده که امکان به خطر انداختن هر کاربری در Active Directory (AD) را برای مهاجمان فراهم میکند
محققان امنیت سایبری دریافتهاند که سیاست گروهی Microsoft Active Directory که برای غیرفعال کردن NT LAN Manager (NTLM) v1 طراحی شده، میتواند به راحتی توسط یک پیکربندی نادرست دور زده شود.