در حال بارگذاری

تمام نوشتههای برچسبخورده با "APT چین"
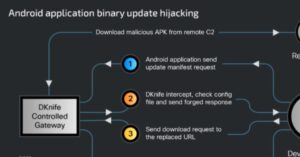
محققان امنیت سایبری چارچوب نظارت بر دروازه و مهاجم-در-میانه (AitM) به نام DKnife را که از سال 2019 توسط عوامل تهدید مرتبط با چین اداره میشود، افشا کردهاند. این چارچوب شامل هفت ایمپلنت مبتنی بر لینوکس است که برای انجام بازرسی عمیق بسته، دستکاری ترافیک و تحویل بدافزار از طریق روترها و دستگاههای لبه طراحی شدهاند.