در حال بارگذاری

تمام نوشتههای برچسبخورده با "CVE-2025-34028"
آژانس امنیت سایبری و امنیت زیرساختهای آمریکا (CISA) یک نقص امنیتی با حداکثر شدت که بر Commvault Command Center تأثیر میگذارد را به کاتالوگ آسیبپذیریهای شناخته شده سوءاستفاده شده (KEV) خود اضافه کرده است، کمی بیش از یک هفته پس از افشای عمومی آن.
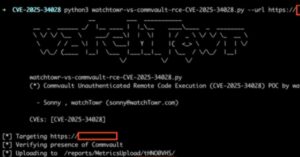
یک نقص امنیتی حیاتی در مرکز فرماندهی Commvault افشا شده که میتواند اجرای کد دلخواه در نصبهای آسیبپذیر را امکانپذیر کند. این آسیبپذیری با شناسه CVE-2025-34028 ردیابی میشود و امتیاز CVSS آن 9.0 از حداکثر 10.0 است.