تمام نوشتههای برچسبخورده با "CVE-2026-20245"
یک عامل تهدید ناشناس، حداقل دو ماه پیش از افشای عمومی، از یک آسیبپذیری امنیتی با شدت بالا در Cisco Catalyst SD-WAN به عنوان روز صفر بهرهبرداری کرده است. این آسیبپذیری با شناسه CVE-2026-20245 و امتیاز CVSS 7.8، به مهاجم احراز هویتشده محلی اجازه میدهد دستورات دلخواه را با سطح دسترسی بالا اجرا کند.
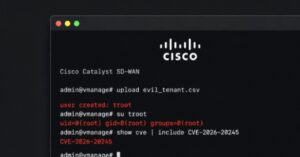
جزئیات جدیدی درباره نحوه سوءاستفاده هکرها از آسیبپذیری Cisco Catalyst SD-WAN با شناسه CVE-2026-20245 در حملات روز-صفر برای ایجاد حسابهای روت مخرب در دستگاههای هدف فاش شده است.
سیسکو هشدار داده است که یک نقص امنیتی با شدت بالا در Catalyst SD-WAN Manager به طور فعال مورد بهرهبرداری قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-20245 دارای امتیاز CVSS 7.8 از 10 بوده و انواع مختلفی از استقرارهای این محصول را تحت تأثیر قرار میدهد.
سیسکو در روز پنجشنبه درباره یک آسیبپذیری روز-صفر با شدت بالا و وصلهنشده در Cisco Catalyst SD-WAN Manager (با شناسه CVE-2026-20245) هشدار داد که به طور فعال در حملات مورد سوءاستفاده قرار گرفته و امکان ارتقاء سطح دسترسی به روت را فراهم میکند.