تمام نوشتههای برچسبخورده با "DNS"
مایکروسافت به مدیران فناوری اطلاعات هشدار داده است که برای حذف سرویس نامگذاری اینترنتی ویندوز (WINS) از نسخههای ویندوز سرور که از نوامبر 2034 شروع میشود، آماده شوند.

 68
آمازون میگوید خرابی بزرگ DNS علت قطعی گسترده AWS (خدمات وب آمازون) بوده که روز دوشنبه باعث از کار افتادن بسیاری از وبسایتها و خدمات آنلاین شد.
 73
برای خاتمه دادن به گمانهزنیها درباره حمله سایبری یا حادثه هایجک BGP که باعث قطعی اخیر سرویس Resolver 1.1.1.1 شده، کلودفلر در گزارش پس از حادثه توضیح میدهد که این حادثه ناشی از پیکربندی نادرست داخلی بوده است.
 76
مایکروسافت در حال کار بر روی رفع یک پیکربندی نادرست DNS است که باعث شکست در تحویل پیامهای کد یکبار مصرف (OTP) در اکسچنج آنلاین برای برخی کاربران میشود.
 129
در چشمانداز امنیت سایبری امروز، تمرکز زیادی بر فایروالها، نرمافزارهای آنتیویروس و تشخیص نقاط پایانی قرار دارد. در حالی که این ابزارها ضروری هستند، یک لایه حیاتی اغلب نادیده گرفته میشود: سیستم نام دامنه (DNS). به عنوان نقطه شروع تقریباً هر تعامل آنلاین، DNS نه تنها بنیادی است - بلکه به طور فزایندهای هدف قرار میگیرد. وقتی ناامن رها شود، به یک نقطه واحد
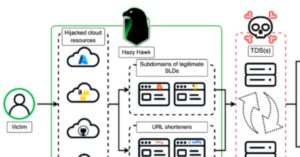
تهدیدکنندهای به نام Hazy Hawk مشاهده شده که منابع ابری متروکه سازمانهای مطرح از جمله باکتهای Amazon S3 و نقاط پایانی Microsoft Azure را با سوءاستفاده از پیکربندیهای نادرست در رکوردهای سیستم نام دامنه (DNS) هایجک میکند و از دامنههای هایجک شده برای میزبانی URL هایی استفاده میکند که کاربران را از طریق سیستمهای توزیع ترافیک به سمت کلاهبرداری و بدافزار هدایت میکند.
آژانسهای امنیت سایبری استرالیا، کانادا، نیوزیلند و ایالات متحده مشاوره مشترکی درباره خطرات مرتبط با تکنیک Fast Flux منتشر کردهاند که توسط مهاجمان برای مخفی کردن کانالهای فرمان و کنترل (C2) استفاده میشود.
CISA، FBI، NSA و آژانسهای امنیت سایبری بینالمللی از سازمانها و ارائهدهندگان DNS میخواهند تا تکنیک فرار جرایم سایبری "Fast Flux" را که توسط تهدیدکنندگان حمایتشده دولتی و باندهای باجافزار استفاده میشود، کاهش دهند.
محققان امنیت سایبری پلتفرم جدید فیشینگ-به-عنوان-سرویس (PhaaS) را آشکار کردهاند که از رکوردهای تبادل نامه (MX) سیستم نام دامنه (DNS) برای ارائه صفحات ورود جعلی که حدود ۱۱۴ برند را تقلید میکنند، استفاده میکند.